
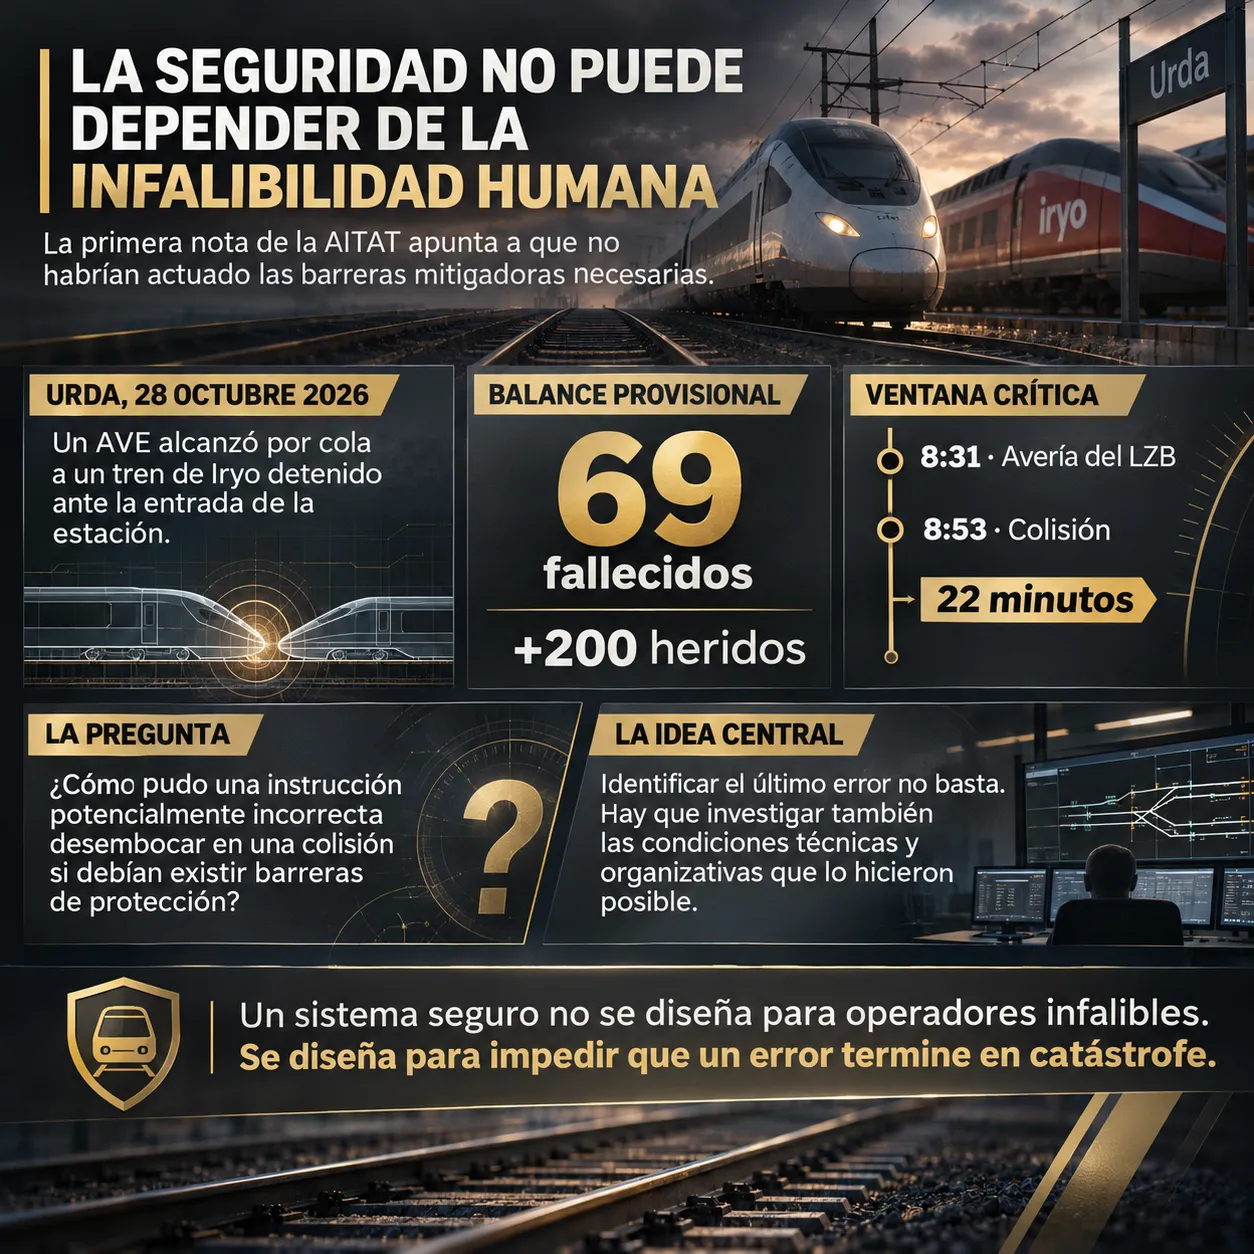
La seguridad no puede depender de la infalibilidad humana.
La primera nota de la AITAT apunta a que no habrían actuado las barreras mitigadoras necesarias.
He dedicado parte de mi vida profesional al ferrocarril y hay algo que siempre he considerado fundamental. Una instalación ferroviaria no debe diseñarse suponiendo que sus operadores nunca cometerán errores. Las personas se equivocan, los equipos se averían y las circunstancias excepcionales obligan a tomar decisiones bajo presión. Precisamente por eso existen los sistemas de protección, los enclavamientos y los procedimientos de circulación.
El accidente ferroviario ocurrido el 28 de octubre de 2026 en Urda, Toledo, donde un AVE de Renfe alcanzó por cola a un tren de Iryo detenido ante la señal de entrada de la estación, dejó 69 fallecidos y, según el balance provisional de la AITAT difundido el 29 de octubre, más de 200 heridos. Las cifras son estremecedoras, y detrás de ellas surge una pregunta técnica decisiva. ¿Cómo pudo una instrucción de circulación potencialmente incorrecta desembocar en una colisión cuando debían existir barreras destinadas a impedirla?
Antes de continuar con el análisis técnico, quiero expresar mi más profundo respeto por las personas que perdieron la vida en Urda y mi solidaridad con sus familias y seres queridos, así como con quienes resultaron heridos y siguen afrontando las consecuencias de esta tragedia. Ninguna explicación técnica puede aliviar su dolor ni reparar lo que han perdido, pero precisamente por respeto a las víctimas debemos exigir una investigación rigurosa, respuestas claras y medidas capaces de impedir que algo semejante vuelva a suceder.
La nota preliminar de la Autoridad Administrativa Independiente para la Investigación Técnica de Accidentes e Incidentes Ferroviarios, Marítimos y de Aviación Civil, que es el organismo que ha sustituido a la antigua comisión de investigación y que en adelante llamaré AITAT, sitúa el inicio de una avería del sistema de protección LZB a las 8:31 de la mañana. Los trenes afectados quedaron detenidos y la circulación pasó a gestionarse mediante procedimientos alternativos. A las 8:53, el AVE alcanzó al Iryo a una velocidad que la propia nota estima entre 160 y 200 kilómetros por hora, con la cautela de que el dato exacto no se conocerá hasta extraer la información del registrador jurídico embarcado.
Son veintidós minutos entre el inicio de la avería y la tragedia, aunque las ventanas que de verdad explican el accidente son más cortas y aparecen en la sección siguiente. No considero aceptable que la explicación pública de un accidente semejante se limite a identificar al operador cuya autorización de marcha fue calificada posteriormente por el ministro como errónea. Esa decisión debe investigarse, naturalmente, pero también el conjunto de condiciones técnicas y organizativas que permitieron materializarla, porque identificar el último error no equivale a identificar todas las causas, y ya hemos visto en estas páginas cómo un solo fallo bien colocado arrastra a una infraestructura entera.
No hace falta esperar a la investigación para saber que esa es la cuestión, porque la AITAT la formula en su primera nota, apenas veinticuatro horas después del suceso, cuando concluye que la cadena de averías, instrucciones y acciones habría conducido a la colisión sin que hubiesen actuado las barreras mitigadoras necesarias. Esa frase, firmada por el organismo investigador, es el punto de partida de todo lo que sigue.
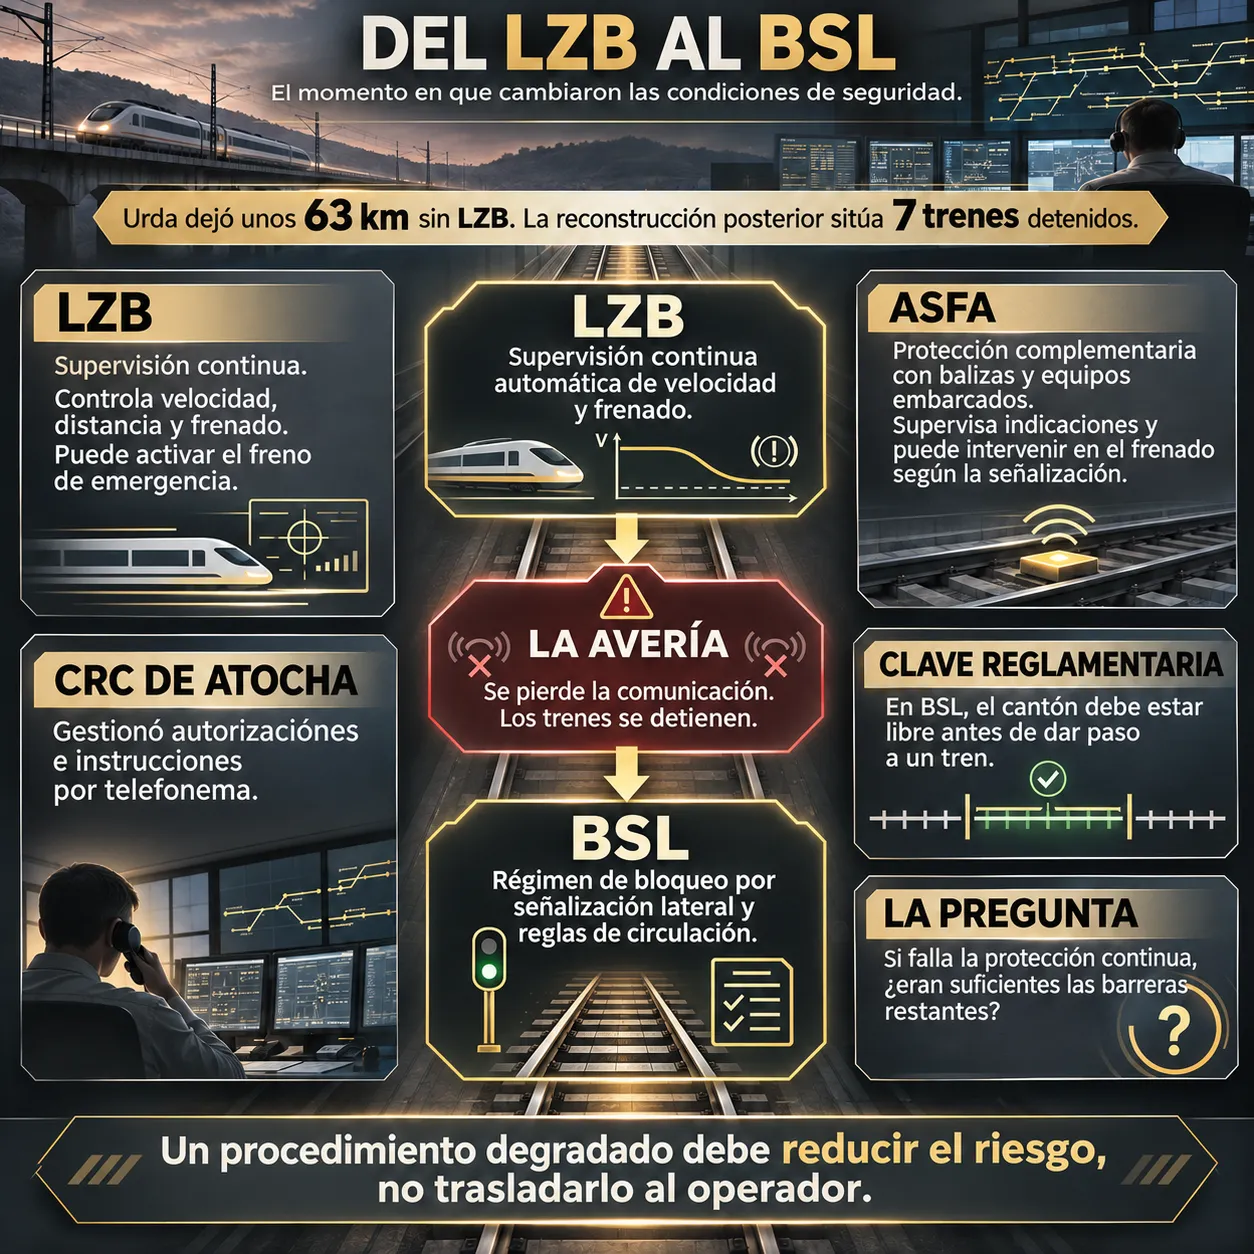
Del LZB al BSL, el momento en que cambiaron las condiciones de seguridad.
La pérdida del LZB afectó a un tramo de unos sesenta y tres kilómetros y la reconstrucción posterior sitúa siete trenes detenidos.
El LZB, siglas del término alemán Linienzugbeeinflussung, supervisa continuamente las condiciones de circulación. Mediante equipos instalados en la vía y antenas embarcadas transmite información sobre la velocidad permitida, la velocidad objetivo y la distancia disponible para reducirla. El sistema supervisa la velocidad y las curvas de frenado y, cuando se superan determinados umbrales de intervención, puede ordenar automáticamente el frenado, incluida la aplicación del freno de emergencia. Se trata de uno de esos sistemas heredados que siguen sosteniendo infraestructura crítica décadas después de su instalación.
La avería de Urda se relacionó inicialmente con una pérdida de comunicación entre equipos de la red LZB, cuya causa exacta deberá establecerse mediante la investigación. La primera respuesta del sistema fue protectora y provocó la detención de los trenes afectados. Las primeras informaciones hablaron de al menos seis circulaciones, mientras que la reconstrucción ministerial posterior elevó a siete los trenes detenidos en un tramo de aproximadamente sesenta y tres kilómetros de la línea Madrid-Sevilla. La posterior circulación bajo BSL convirtió aquella incidencia en una situación de explotación degradada que debía gestionarse con las garantías reglamentarias correspondientes.
Al quedar fuera de servicio el LZB, los trenes pasaron a circular al amparo del Bloqueo de Señalización Lateral, el BSL, un régimen previsto en el Reglamento de Circulación Ferroviaria, cuyo artículo 4.2.3.3 establece su utilización ante determinadas irregularidades del Bloqueo de Control Automático (BCA). Ese régimen se apoya en las señales instaladas en la infraestructura. Junto a él permanecía operativo el ASFA, y la gestión práctica de la situación recayó en el centro de regulación y control de alta velocidad de Adif, situado en Atocha, que intercambió información e instrucciones con los maquinistas mediante telefonemas.
Conviene distinguir estos tres elementos porque no desempeñan la misma función. El BSL es un régimen de bloqueo sustentado en instalaciones de señalización y reglas de circulación. El ASFA es un sistema de protección basado en balizas instaladas en la vía y equipos embarcados que supervisan determinadas indicaciones y pueden intervenir sobre el frenado, pero no proporciona una supervisión continua equivalente a la del LZB. El centro de regulación y control administra la circulación en condiciones degradadas mediante decisiones e instrucciones humanas. El Reglamento de Circulación Ferroviaria exige, en su artículo 4.2.2.2, que el cantón esté libre de trenes, entre otras condiciones, antes de expedir o dar paso a un tren en BSL. También el artículo 4.2.2.3 condiciona determinados rebases de señales en situación anormal a esa comprobación.
Un procedimiento de circulación degradada debe reducir el riesgo, y no limitarse a trasladar al operador humano toda la responsabilidad que antes asumía el sistema automático. Si la pérdida de protección continua permite mantener una circulación rápida mediante autorizaciones que dependen de comprobaciones humanas, hay que demostrar que las barreras restantes siguen siendo suficientes. No basta con afirmar que existía un procedimiento escrito. Hay que verificar si era seguro, si podía aplicarse correctamente en las condiciones reales y si disponía de mecanismos capaces de detectar errores.
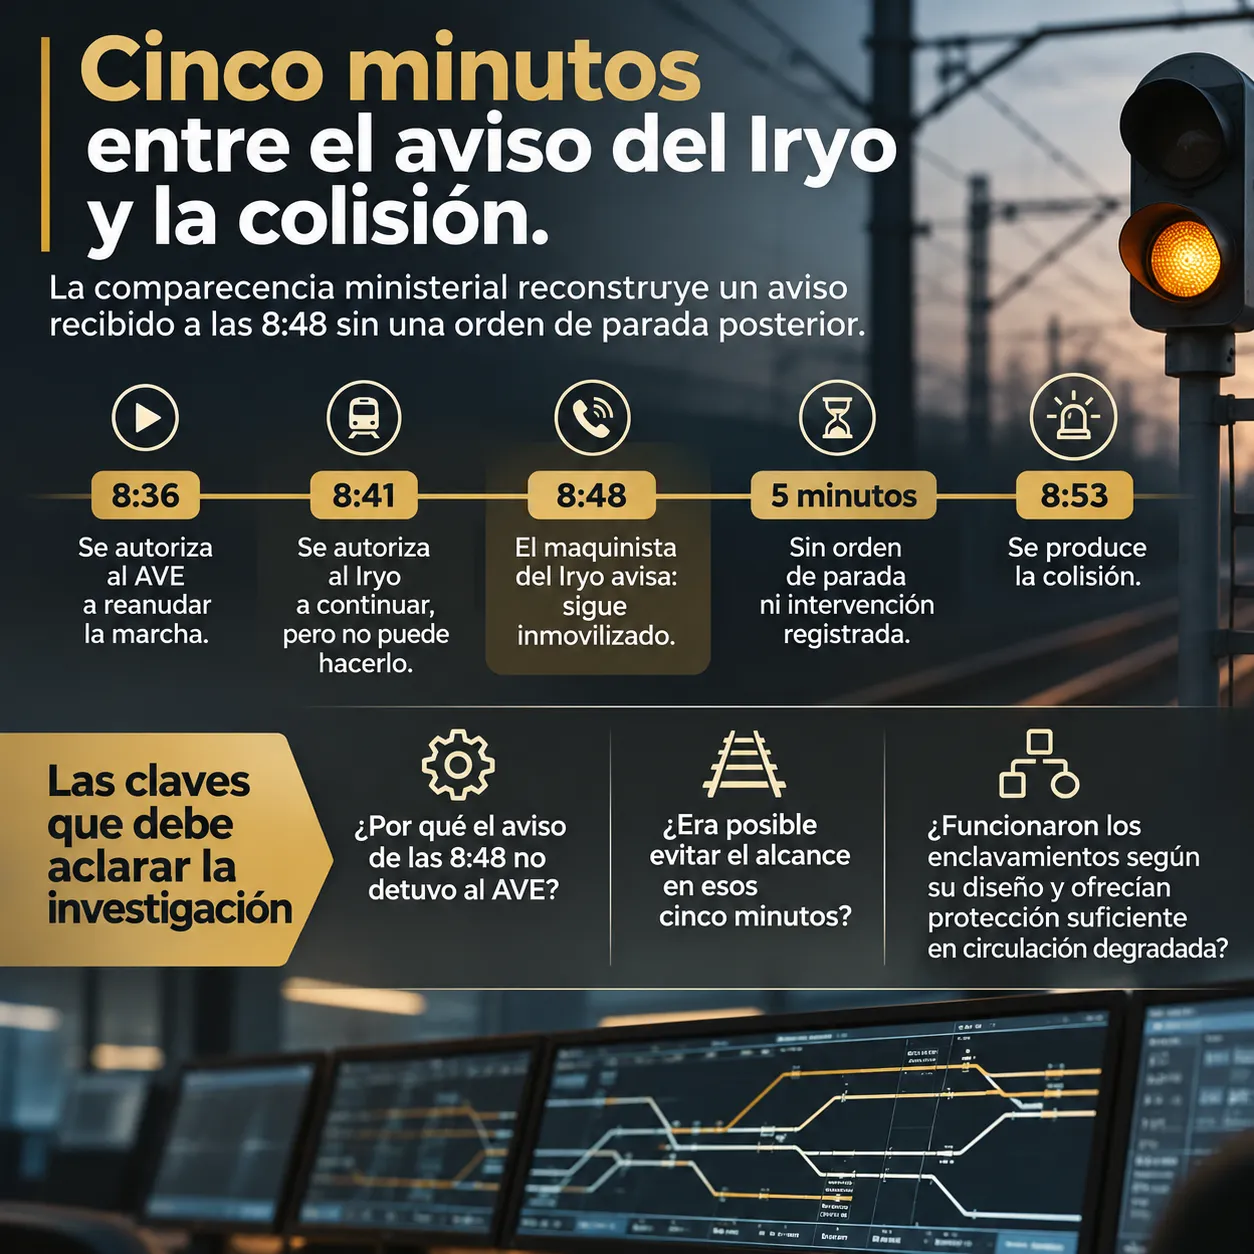
Cinco minutos entre el aviso del Iryo y la colisión.
La comparecencia ministerial reconstruye un aviso recibido a las 8:48 sin una orden de parada posterior.
Este es, desde mi perspectiva ferroviaria, uno de los puntos más importantes de la investigación. Conviene separar lo que dice la AITAT de lo comunicado posteriormente por el entonces ministro y de las reconstrucciones periodísticas. La primera nota de la AITAT documenta el intercambio de información e instrucciones por telefonema, pero no fija la secuencia detallada de autorizaciones que se reproduce a continuación.
Según la cronología explicada por Óscar Puente en su comparecencia del 3 de noviembre, a las 8:36 el centro de regulación y control autorizó al AVE a reanudar la marcha. A las 8:41 se autorizó al Iryo a continuar, pero este no pudo hacerlo. A las 8:48 su maquinista comunicó que seguía inmovilizado y según esa exposición, el centro recibió el aviso y no adoptó ninguna acción posterior. La colisión ocurrió a las 8:53. Los registros de las comunicaciones y de los trenes deberán confirmar los detalles de esta secuencia.
Si se confirma esta reconstrucción, la investigación deberá aclarar por qué el aviso recibido hacia las 8:48 no provocó una intervención sobre la circulación del AVE. Entre aquella comunicación y la colisión transcurrieron aproximadamente cinco minutos. Para determinar si todavía era materialmente posible evitar el alcance deberán examinarse las posiciones y velocidades de los trenes, las distancias de frenado, los tiempos de transmisión de instrucciones y la información disponible en el centro de control. También deberá establecerse si la autorización inicial cumplió las condiciones del BSL.
Queda además la cuestión de las instalaciones, que es la que menos se ha explicado. Una indicación permisiva debe interpretarse según la señal concreta, el itinerario establecido, el régimen de bloqueo y las condiciones de circulación aplicables. Resulta imprescindible reconstruir la lógica real de los enclavamientos y determinar qué indicaban los circuitos de vía, qué cantones figuraban ocupados, qué señales estaban abiertas y cuáles permanecían en parada. También hay que comprobar qué condiciones verificó el sistema antes de permitir cada indicación y qué barreras debían impedir que una instrucción errónea permitiera aproximarse a un tren detenido sin mantener una separación segura.
No estoy afirmando que el enclavamiento fallara técnicamente, ni que una señal permisiva fuera necesariamente incorrecta. Todavía no disponemos de los registros completos para establecerlo. Lo que considero imprescindible es averiguar si los equipos funcionaron conforme a su diseño y, en ese caso, si ese diseño ofrecía garantías suficientes durante una circulación degradada. Existe una diferencia enorme entre un equipo averiado y un equipo que funciona exactamente como fue diseñado pero cuya protección resulta insuficiente frente a determinadas combinaciones de errores. La ausencia de una avería electrónica no demuestra, por sí sola, la ausencia de una vulnerabilidad de seguridad.
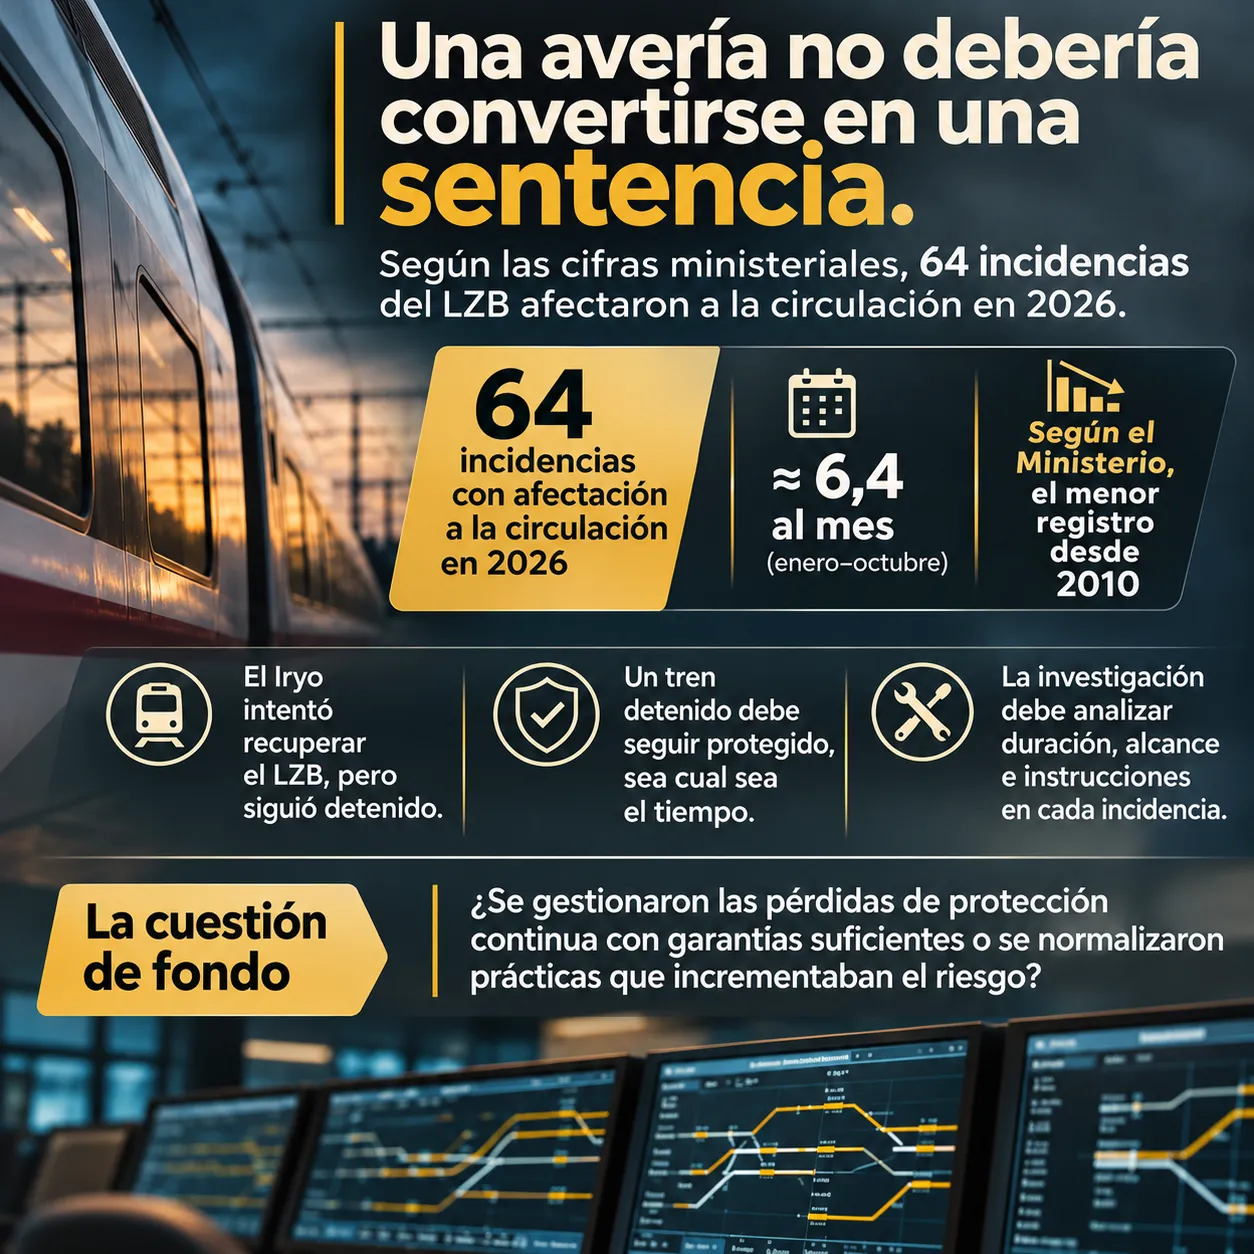
Una avería no debería convertirse en una sentencia.
Según las cifras ministeriales, 64 incidencias del LZB afectaron a la circulación en 2026.
Otro aspecto que merece atención es la dificultad del Iryo para recuperar la operatividad del LZB. Las comunicaciones publicadas reflejan que la maquinista intentó restablecer el sistema y que el tren continuaba inmovilizado. La investigación deberá determinar las razones exactas, los tiempos empleados y si existían antecedentes conocidos de dificultades de recuperación. Los vehículos pueden disponer de distintos sistemas de protección y el Reglamento contempla transiciones entre LZB, ERTMS y ASFA según el equipamiento de la línea y del tren. Nada de ello permite atribuir, con la información pública disponible, una incompatibilidad técnica concreta al material del Iryo accidentado.
Hay algo que conviene dejar absolutamente claro. Un tren detenido en un cantón debe permanecer protegido, aunque tarde cinco, quince o treinta minutos en recuperar la marcha. Su inmovilización no debería ponerlo en peligro por el mero hecho de que otro tren circule detrás, y ese es el sentido de los sistemas de bloqueo. Si se conocían dificultades recurrentes en la recuperación de determinados equipos embarcados, correspondía evaluar sus consecuencias sobre la explotación, pero el retraso en arrancar no puede confundirse con la causa de que otro tren lo alcanzara.
También debemos examinar los antecedentes de averías del propio LZB, y aquí la cifra que ha circulado está recortada por el lado que más importa. El entonces ministro cifró en más de ciento setenta las incidencias registradas en el sistema durante 2026, y precisó que sesenta y cuatro de ellas afectaron a la circulación de trenes. Lo relevante es cómo encuadró ese volumen, porque no lo presentó como una anomalía sino como un hecho relativamente frecuente, añadiendo que no observaba un patrón de incremento lineal a lo largo de los años.
Dato TecnoTimes. El ministro cifró en 64 las incidencias del LZB que habían afectado a la circulación en lo transcurrido de 2026. Si se toma enero-octubre como periodo de referencia, equivalen aproximadamente a 6,4 afectaciones mensuales. Según la serie histórica presentada en el Congreso, 2026 registraba el menor número de afectaciones desde 2010. La frecuencia por sí sola no demuestra que todas las situaciones fueran equivalentes a la de Urda, pero justifica examinar cómo se gestionaban las pérdidas de protección continua y qué garantías se mantuvieron durante cada una.
Lo fundamental es conocer la duración, el alcance y las condiciones de explotación de esas incidencias, así como las instrucciones transmitidas a los maquinistas. Si se confirmara que se recurrió a autorizaciones inadecuadas en ocasiones anteriores, estaríamos ante un problema más amplio que un error aislado, porque la repetición de prácticas inseguras puede normalizar riesgos que deberían detectarse y corregirse.
Responsabilidad técnica y responsabilidad política, dos dimensiones que no deben confundirse.
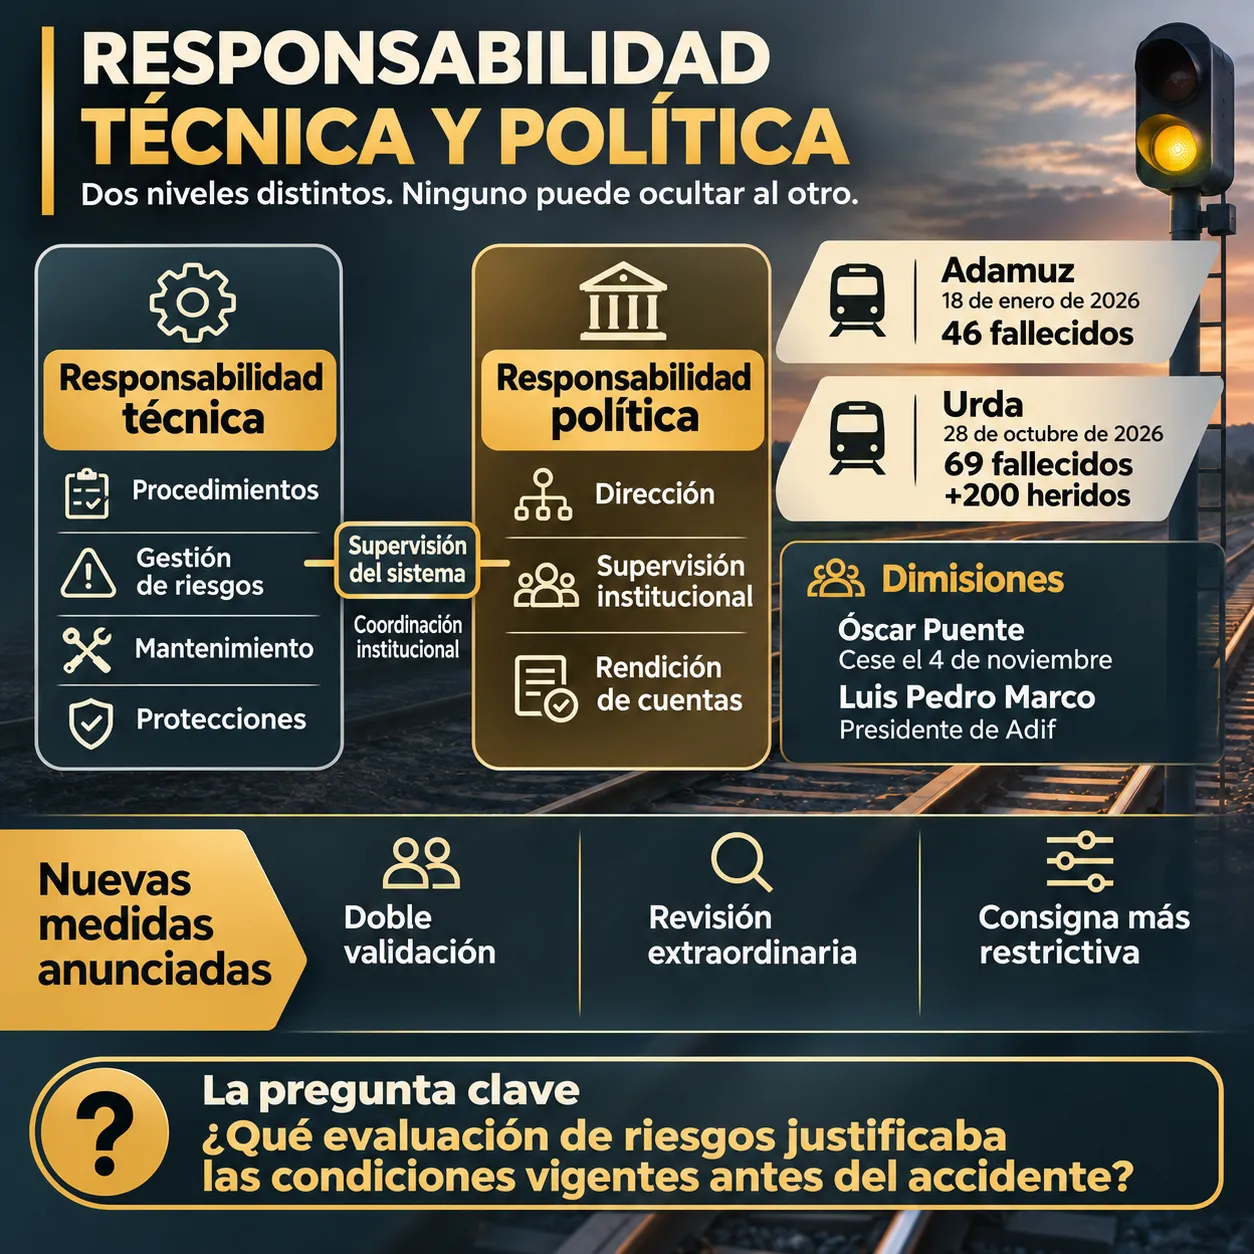
Adamuz dejó 46 muertos en esta misma línea nueve meses antes, y han dimitido el ministro y el presidente de Adif.
La responsabilidad del operador que emitió una autorización debe analizarse dentro de las circunstancias reales en las que trabajaba, y la investigación no puede detenerse ahí. También debe examinar la responsabilidad de quienes redactaron los procedimientos, evaluaron los riesgos, supervisaron su aplicación y mantuvieron los sistemas de seguridad. En el ferrocarril existe una cadena de responsabilidades técnicas y organizativas donde cada eslabón tiene una función, y ninguno debería servir para ocultar las deficiencias del anterior.
A mi juicio, la responsabilidad política constituye otro nivel. El Ministerio de Transportes tiene obligaciones de dirección y supervisión sobre el sistema ferroviario estatal, aunque las competencias técnicas concretas correspondan a organismos como Adif, la Agencia Estatal de Seguridad Ferroviaria y las empresas operadoras. No se necesita una condena judicial para exigir responsabilidades políticas por la gestión de un servicio público esencial.
Óscar Puente anunció su dimisión el 3 de noviembre, al término de una comparecencia de más de cuatro horas ante la Diputación Permanente del Congreso. Su cese formal como ministro se dispuso al día siguiente mediante el Real Decreto 974/2026. El 4 de noviembre presentó también su renuncia el presidente de Adif, Luis Pedro Marco de la Peña. Esa segunda salida afecta directamente al gestor de la infraestructura y del centro de regulación implicado. Ninguna de las dos dimisiones resuelve las cuestiones técnicas ni determina por sí misma quién conocía los riesgos o qué decisiones contribuyeron a que persistieran.
El segundo accidente al que se refería el ministro ocurrió el 18 de enero de 2026 en Adamuz, Córdoba, en esta misma línea de alta velocidad Madrid-Sevilla, y dejó 46 fallecidos. La investigación continúa abierta, aunque la hipótesis de una rotura de carril o de su soldadura ha cobrado fuerza mientras se examinan las condiciones de mantenimiento y detección. Dos días después, en Gelida, un tren de cercanías descarriló al impactar contra un muro derrumbado, con el fallecimiento de un maquinista en formación. Adamuz y Urda presentan mecanismos técnicos diferentes y su comparación no demuestra una causa común, pero sí justifica revisar la eficacia de las barreras destinadas a detectar y contener situaciones peligrosas.
Con ese historial en menos de un año resulta razonable exigir una revisión profunda de la gestión de seguridad, las inversiones, los procedimientos y los mecanismos de supervisión. El plan anunciado el 3 de noviembre incluye la doble validación por un segundo controlador de determinadas decisiones de circulación cuando falla la protección automática, además de una revisión extraordinaria de los sistemas de seguridad de la línea por la Agencia Estatal de Seguridad Ferroviaria. Según RTVE, Renfe envió también una consigna más restrictiva a sus maquinistas tras determinadas pérdidas del LZB. Por su parte, el 16 de octubre, doce días antes del accidente de Urda, SEMAF anunció una convocatoria de huelga para el día 29 ante lo que consideraba un bloqueo administrativo de diversos compromisos relacionados con la seguridad ferroviaria. Aquella denuncia constituye un antecedente del conflicto existente en el sector, aunque no demuestra que el sindicato hubiera identificado el mecanismo específico que se investiga en Urda.
Estas iniciativas pueden mejorar la seguridad, pero también plantean una pregunta fundamental. ¿Qué evaluación de riesgos justificaba las condiciones de circulación vigentes antes del accidente? La adopción de nuevas restricciones no demuestra por sí misma que el procedimiento anterior fuera ilegal o intrínsecamente inseguro. Corresponde a los responsables técnicos explicar por qué se consideraba suficiente su nivel de protección y qué circunstancias justifican ahora la revisión.
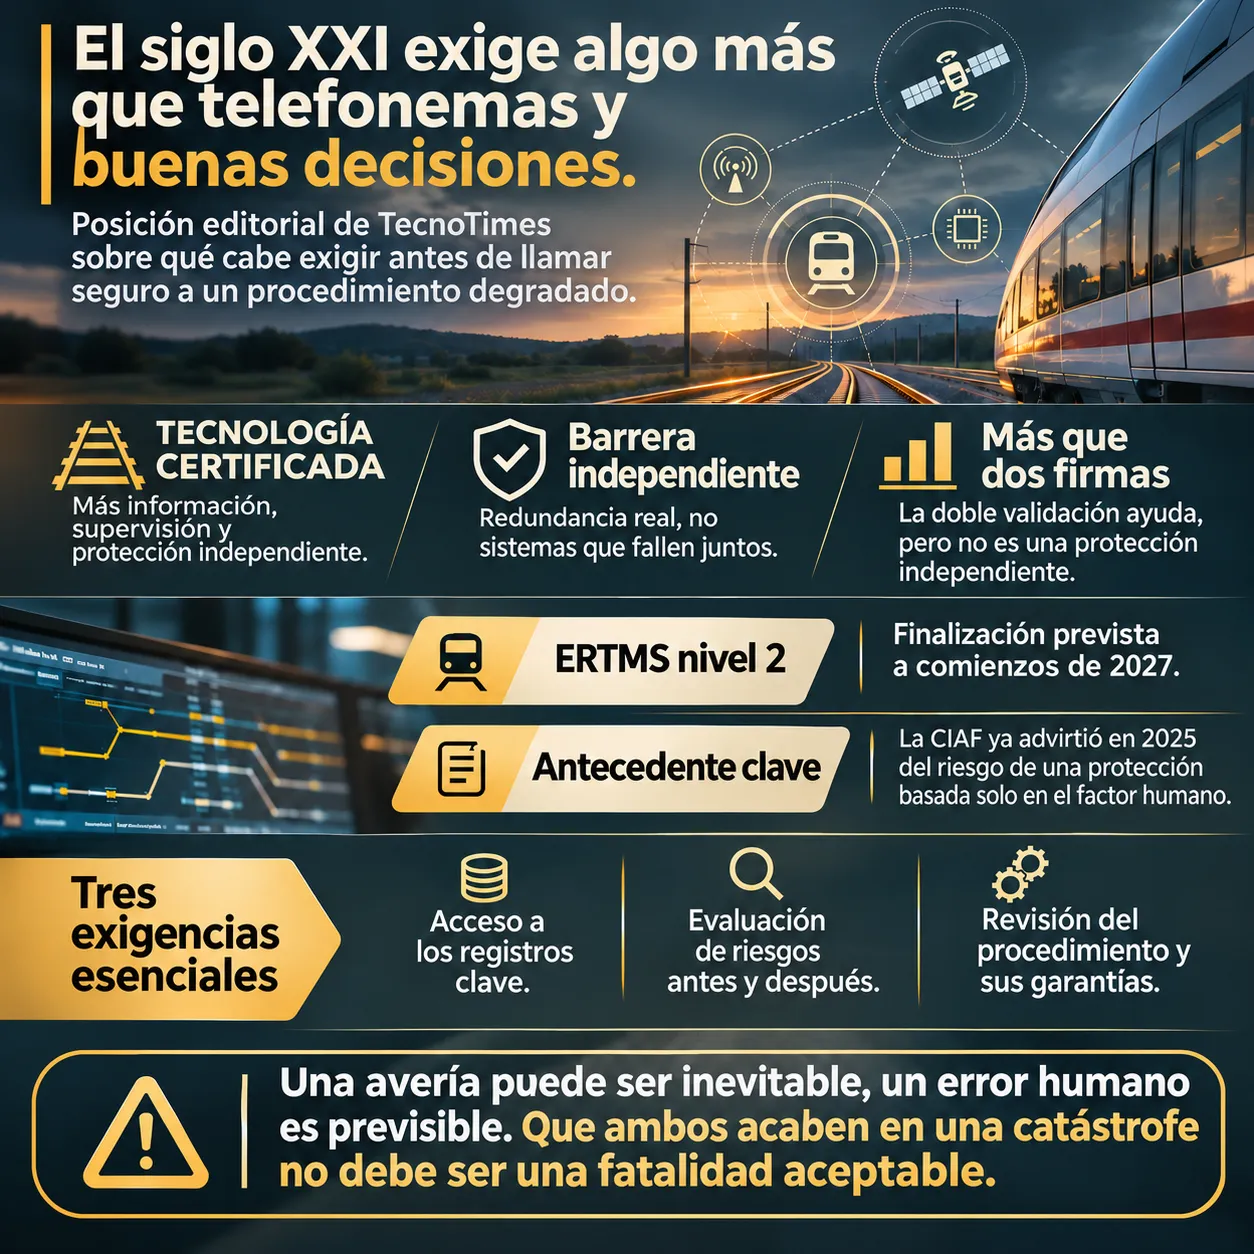
El siglo XXI exige algo más que telefonemas y buenas decisiones.
Posición editorial de TecnoTimes sobre qué cabe exigir antes de llamar seguro a un procedimiento degradado.
No tengo nada contra los procedimientos ferroviarios tradicionales cuando son eficaces, porque algunos han demostrado durante décadas una gran fiabilidad. Pero la seguridad ferroviaria no puede permanecer al margen de los avances tecnológicos cuando disponemos de posicionamiento por satélite, comunicaciones digitales, sensores inerciales, sistemas avanzados de señalización y plataformas capaces de supervisar continuamente el estado de una infraestructura.
Ninguno de esos recursos constituye por sí solo una solución milagrosa. El posicionamiento por satélite convencional no ofrece la precisión ni la integridad necesarias para sustituir un sistema de protección ferroviaria, y una conexión inalámbrica no equivale a un circuito de vía ni a un enclavamiento seguro. Su integración mediante arquitecturas certificadas podría proporcionar información redundante y contribuir a detectar situaciones peligrosas, pero lo determinante es la independencia de las barreras. Conviene recordar lo que ocurrió en el sistema eléctrico peninsular cuando las protecciones actuaron en cascada, porque un segundo sistema que depende de los mismos datos erróneos, de la misma infraestructura averiada o de la misma decisión humana no constituye una protección verdaderamente independiente. El objetivo no debería ser incorporar tecnología por incorporarla, sino garantizar que una sola equivocación previsible no pueda provocar una consecuencia catastrófica.
El Gobierno anunció el 3 de noviembre la finalización del despliegue total del ERTMS de nivel 2 en la línea Madrid-Sevilla, junto con una auditoría extraordinaria de sus sistemas de seguridad, y situó la conclusión prevista de esos trabajos a comienzos de 2027. La modernización tampoco debe presentarse como garantía absoluta, porque será necesario evaluar los modos degradados, las transiciones entre sistemas y las condiciones efectivas de entrada en servicio. Existe además un antecedente técnico especialmente relevante. El Informe Final de la CIAF IF 64/2024, publicado en 2025 y referido al incidente ocurrido en Cuenca-Fernando Zóbel el 25 de junio de 2024, señaló que en aquel caso la única barrera efectiva frente a una posible colisión había sido la comprobación visual por parte del responsable de circulación de que el cantón estaba libre. La CIAF advirtió que esa barrera dependía completamente del factor humano y recomendó introducir medidas mitigadoras de carácter técnico. El suceso no es equivalente al de Urda, pero constituye un antecedente documentado sobre la fragilidad de una protección basada exclusivamente en una comprobación humana.
La posición de TecnoTimes, que es un juicio editorial y no una conclusión de la investigación, se resume en tres exigencias. La primera es que se examinen y, en la medida legalmente posible, se hagan públicos los registros de enclavamientos, circuitos de vía, señales, registradores embarcados, comunicaciones del centro de regulación y equipos de protección. La segunda es que los cambios de procedimiento se acompañen de una explicación documentada de las evaluaciones de riesgo anteriores y posteriores. La tercera es que la doble validación humana se considere una mejora operativa, sin confundirla automáticamente con una barrera independiente, pues dos personas que comparten datos incompletos o un procedimiento erróneo pueden cometer el mismo error.
Como antiguo ferroviario, considero esencial recuperar una idea. La seguridad no consiste en confiar ciegamente en que todo funcionará, sino en preparar el sistema para cuando algo deje de funcionar. En 2026, una pérdida de protección continua que afectó a un tramo de aproximadamente sesenta y tres kilómetros obligó a gestionar la circulación mediante señalización lateral, protección ASFA y telefonemas. La cuestión es si ese conjunto de barreras, aplicado en las condiciones concretas del accidente, podía impedir que una instrucción potencialmente incorrecta causara una colisión.
Referencias.
Fuentes y documentación utilizada.
AITAT. Nota informativa preliminar sobre el accidente de Urda, 29 de octubre de 2026. Documento referido en las reproducciones periodísticas. No se dispone aquí de una URL institucional estable.
