
Una confrontación que ha cambiado de escenario.
Lo nuevo no es el sabotaje ni la propaganda, sino la capacidad de combinarlos a distancia y negar la autoría.
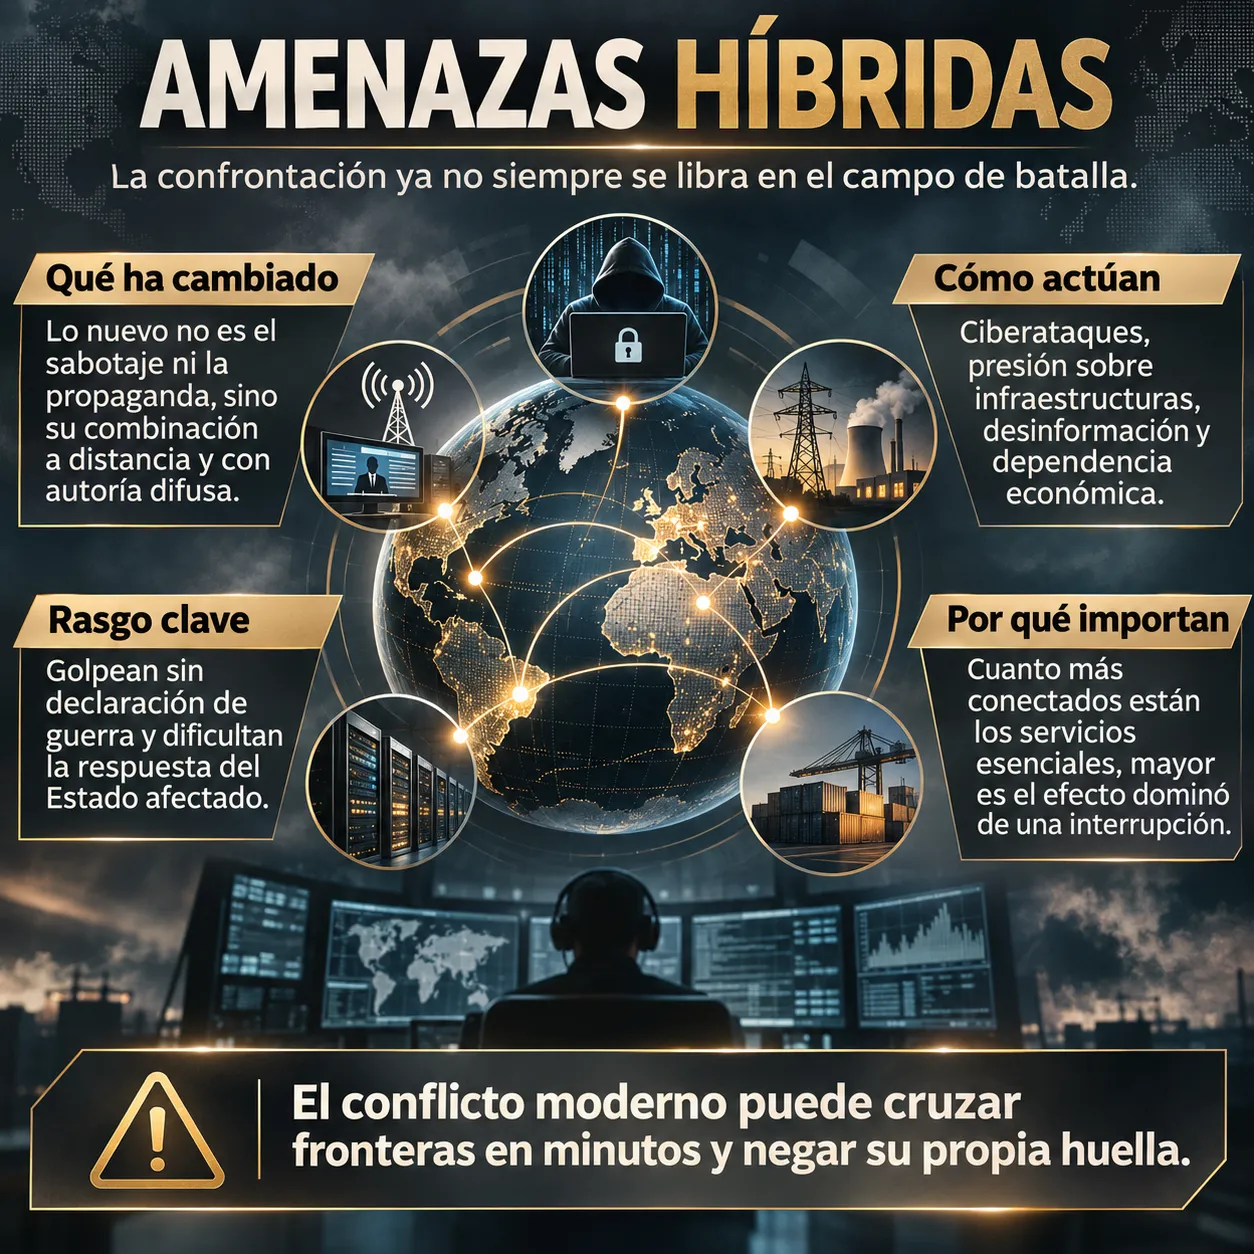
Durante décadas hemos asociado las guerras con ejércitos, fronteras, bombardeos y enfrentamientos militares. Los conflictos actuales también se desarrollan lejos del campo de batalla, utilizando las redes informáticas, las infraestructuras energéticas, los medios de comunicación y las dependencias económicas de los países.
Una central eléctrica puede sufrir un ciberataque, una red de comunicaciones puede quedar inutilizada y una campaña de desinformación puede generar desconfianza entre millones de ciudadanos. Cuando estas acciones responden a una estrategia coordinada para debilitar a un adversario hablamos de amenazas híbridas, que el Consejo de la Unión Europea describe como actividades perjudiciales coordinadas que se planifican y llevan a cabo con objetivos malintencionados.
El concepto tiene una particularidad importante. Muchas de estas operaciones se desarrollan sin una declaración de guerra y permiten a sus responsables negar su participación, lo que dificulta tanto las investigaciones como las respuestas de los Estados afectados.
No estamos ante una invención reciente. El espionaje, la propaganda, el sabotaje y las presiones económicas llevan siglos formando parte de los conflictos internacionales, y lo que ha cambiado es la capacidad tecnológica para combinar estas actividades, ejecutarlas a distancia y provocar consecuencias que atraviesan fronteras en cuestión de minutos. La dependencia digital de nuestras sociedades ha multiplicado las posibilidades de ataque, porque cuanto mayor es la interconexión entre los servicios esenciales, más probable resulta que una interrupción localizada termine afectando a sectores aparentemente independientes.
Ucrania y las primeras advertencias.
De Crimea a NotPetya, el país que sirvió de aviso para el resto del continente.
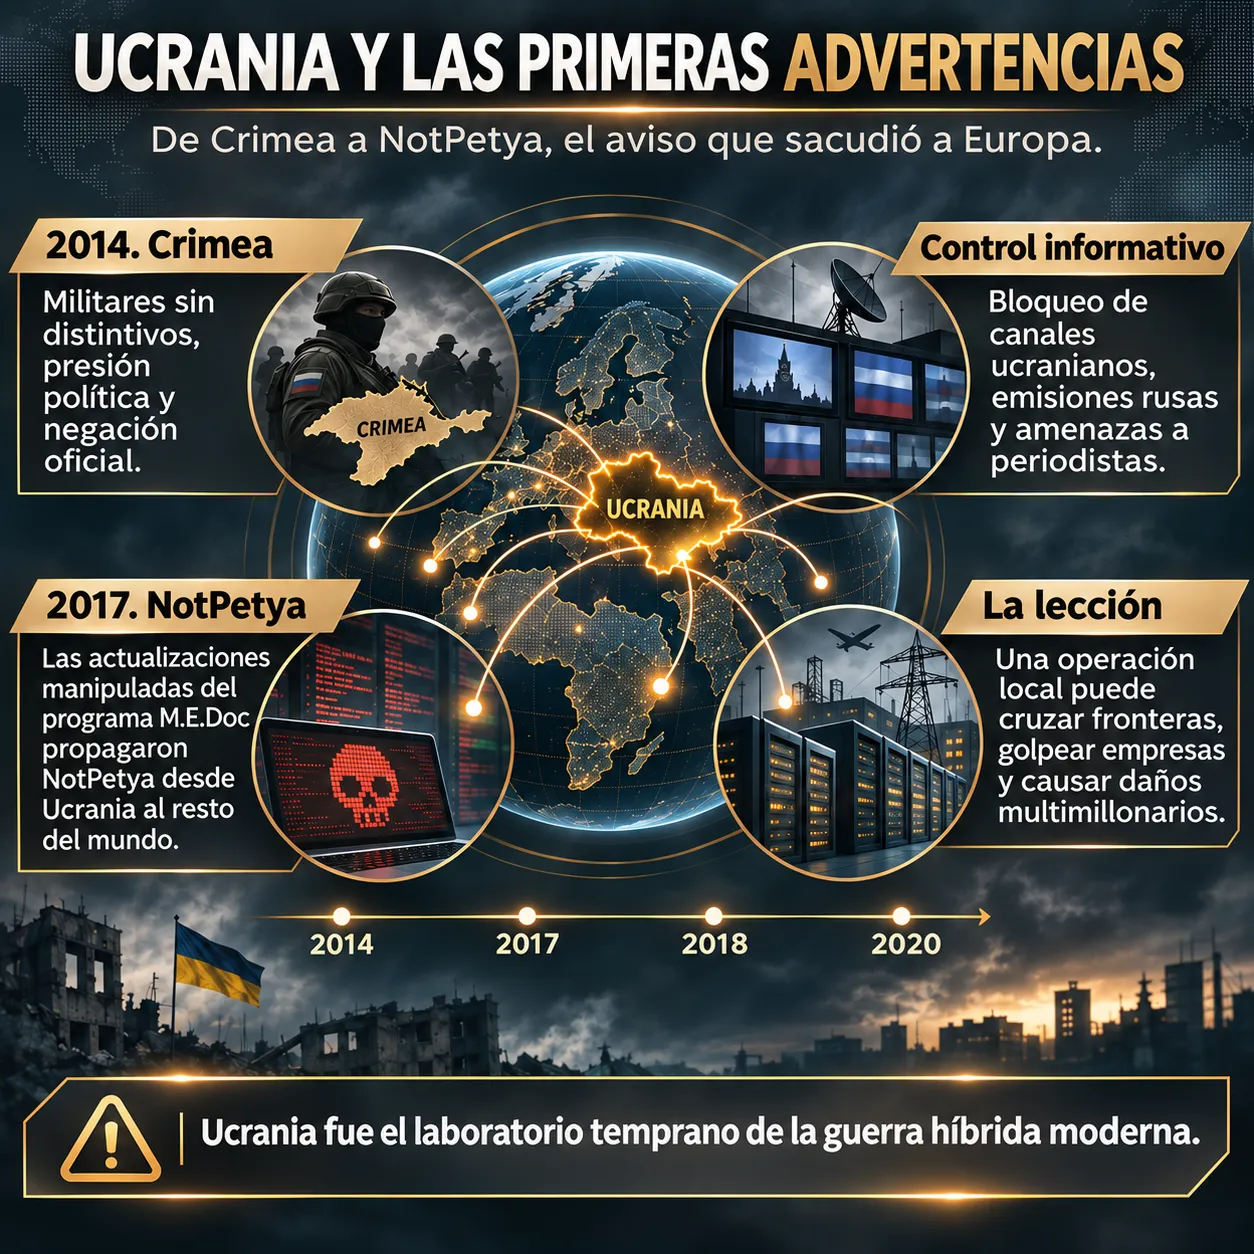
La ocupación rusa de Crimea en 2014 constituye uno de los ejemplos más conocidos de confrontación híbrida contemporánea. Rusia combinó la presencia de militares sin distintivos con operaciones políticas, control informativo y una estrategia inicial de negación de su intervención, y mientras las autoridades ucranianas intentaban comprender y responder a los acontecimientos, la situación sobre el terreno cambiaba rápidamente.
La Representante de la Organización para la Seguridad y la Cooperación en Europa para la libertad de los medios de comunicación denunció entonces el bloqueo de canales de televisión ucranianos y su sustitución por emisiones rusas, además de agresiones e intimidaciones contra periodistas. Aquellos acontecimientos demostraron que controlar la información podía resultar tan importante como ocupar físicamente un territorio.
El 27 de junio de 2017, Ucrania volvió a convertirse en el objetivo de una operación de enormes consecuencias. El programa malicioso NotPetya se distribuyó inicialmente a través del mecanismo de actualización comprometido de M.E.Doc, un programa de contabilidad de uso generalizado en el país, y desde ahí se extendió a empresas y organizaciones de todo el mundo. En febrero de 2018 Estados Unidos y Reino Unido culparon públicamente a Rusia, y en octubre de 2020 el Departamento de Justicia estadounidense acusó formalmente a seis oficiales de la unidad 74455 del servicio de inteligencia militar ruso, el GRU.
Sobre el coste conviene precisar quién dice qué. La cifra de más de 10.000 millones de dólares en daños mundiales procede de una evaluación de la Casa Blanca difundida por la revista Wired en 2018 y repetida por Tom Bossert, entonces asesor de seguridad nacional. El escrito de acusación de 2020 es más modesto y más preciso, pues atribuye a NotPetya pérdidas cercanas a 1.000 millones de dólares solo en las tres víctimas identificadas, entre ellas un hospital de Pensilvania y una filial de FedEx. El episodio dejó una advertencia que continúa siendo válida, porque una operación dirigida inicialmente contra un país puede extenderse por las conexiones tecnológicas y comerciales del resto del mundo y afectar a organizaciones que no participan en el conflicto.
Europa descubre la vulnerabilidad de sus infraestructuras.
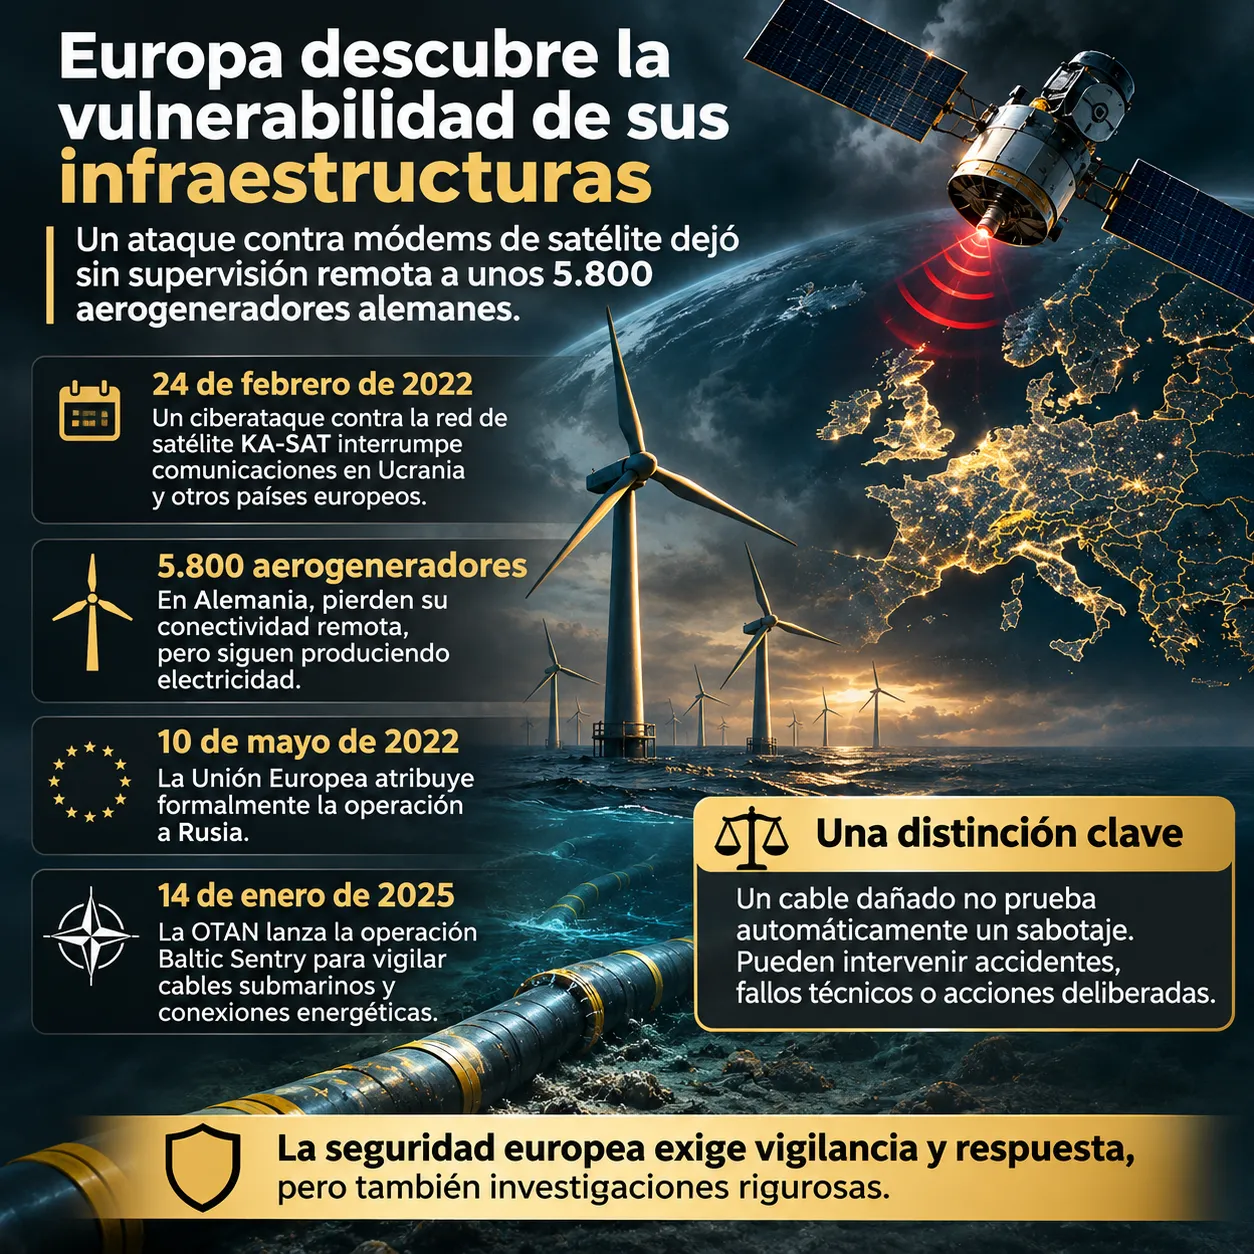
Un ataque contra módems de satélite dejó sin supervisión remota a unos 5.800 aerogeneradores alemanes.
La invasión rusa de Ucrania, el 24 de febrero de 2022, estuvo acompañada de una operación cibernética contra la red de comunicaciones por satélite KA-SAT de la empresa Viasat, utilizada por servicios civiles y militares. El ataque inutilizó miles de módems e interrumpió comunicaciones en Ucrania, con consecuencias en otros países europeos. En Alemania, unos 5.800 aerogeneradores del fabricante Enercon perdieron su conectividad remota, aunque ello no significó que dejaran de producir electricidad. El 10 de mayo de 2022 la Unión Europea atribuyó formalmente aquella operación a Rusia, lo que mostró hasta qué punto las infraestructuras comerciales pueden verse arrastradas a un conflicto militar.
Posteriormente, los incidentes relacionados con cables submarinos y conexiones energéticas del mar Báltico impulsaron nuevas medidas de vigilancia, y el 14 de enero de 2025 la OTAN puso en marcha la operación Baltic Sentry para reforzar la protección de esas instalaciones. La preocupación está justificada, porque bajo el mar circulan comunicaciones internacionales esenciales y existen conexiones energéticas cuya interrupción podría perjudicar gravemente a empresas y ciudadanos.
Conviene, sin embargo, introducir una distinción que a menudo desaparece de los titulares. Un cable dañado no demuestra automáticamente un sabotaje, y la existencia de una operación hostil tampoco identifica por sí sola a sus responsables. Los accidentes marítimos, los fallos técnicos y las actuaciones deliberadas pueden producir consecuencias similares, y atribuir todos los incidentes a un mismo enemigo sin disponer de pruebas suficientes debilita la credibilidad de las investigaciones. La seguridad europea necesita vigilancia y capacidad de respuesta, pero también investigaciones rigurosas que permitan distinguir los riesgos reales de las interpretaciones políticas.
La desinformación y el nuevo poder de la inteligencia artificial.
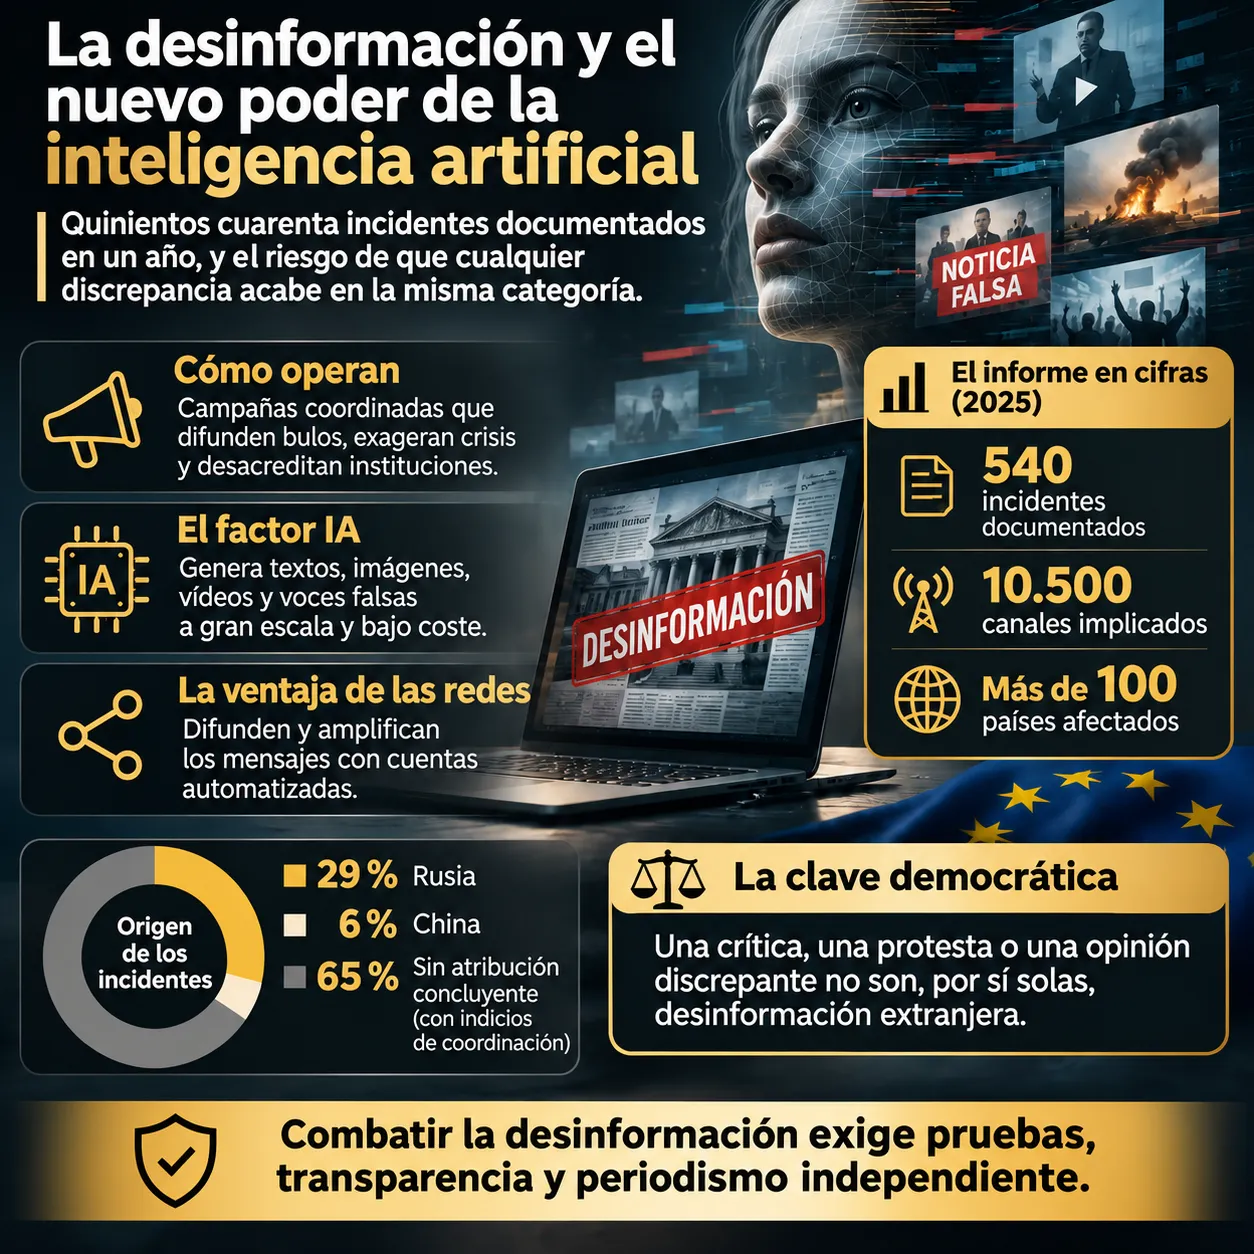
Quinientos cuarenta incidentes documentados en un año, y el riesgo de que cualquier discrepancia acabe en la misma categoría.
Las amenazas híbridas también persiguen influir en la manera en que una sociedad interpreta los acontecimientos. Una campaña coordinada puede difundir noticias falsas, exagerar los efectos de una crisis o utilizar acontecimientos auténticos para desacreditar instituciones, con el objetivo de modificar decisiones políticas, aumentar la polarización o debilitar la confianza pública. Las redes sociales facilitan estas operaciones porque permiten distribuir mensajes rápidamente y amplificarlos mediante cuentas automatizadas o redes coordinadas.
La inteligencia artificial añade nuevas posibilidades. Los sistemas generativos pueden producir grandes cantidades de textos, imágenes, vídeos y voces sintéticas, reduciendo el coste de fabricar contenidos engañosos y facilitando su adaptación a distintos públicos. La tecnología tampoco necesita crear falsificaciones perfectas para resultar eficaz, porque en un entorno saturado de información puede bastar con introducir dudas sobre la autenticidad de una grabación o difundir una versión manipulada antes de que aparezcan las comprobaciones.
El Servicio Europeo de Acción Exterior publicó en marzo de 2026 su cuarto informe sobre manipulación e injerencia informativa extranjera. El informe documenta 540 incidentes durante 2025, en los que participaron unos 10.500 canales y cuyos objetivos se extendieron por más de un centenar de países. El SEAE atribuyó el 29 % de los incidentes a Rusia y el 6 % a China, mientras que el 65 % restante quedó sin atribución concluyente, aunque presentaba indicios de coordinación con redes vinculadas a ambos países. Estas cifras describen los casos analizados por el organismo, no la totalidad de las operaciones que pudieron producirse.
Aquí aparece un problema que las democracias deben afrontar con especial cuidado. Una opinión crítica, una protesta ciudadana o una información contraria al discurso gubernamental no constituyen automáticamente una operación de desinformación extranjera, y si las autoridades utilizan la lucha contra las amenazas híbridas para desacreditar cualquier discrepancia terminan perjudicando los principios democráticos que afirman defender. Es la misma tensión entre protección y libertades que TecnoTimes examinó al tratar el fin del anonimato digital en la regulación europea. La respuesta debe apoyarse en pruebas de manipulación coordinada, transparencia informativa y periodismo independiente, y los gobiernos no deberían convertirse en árbitros absolutos de la verdad, por muy sofisticadas que sean las campañas de influencia que pretenden combatir.
España también está expuesta.
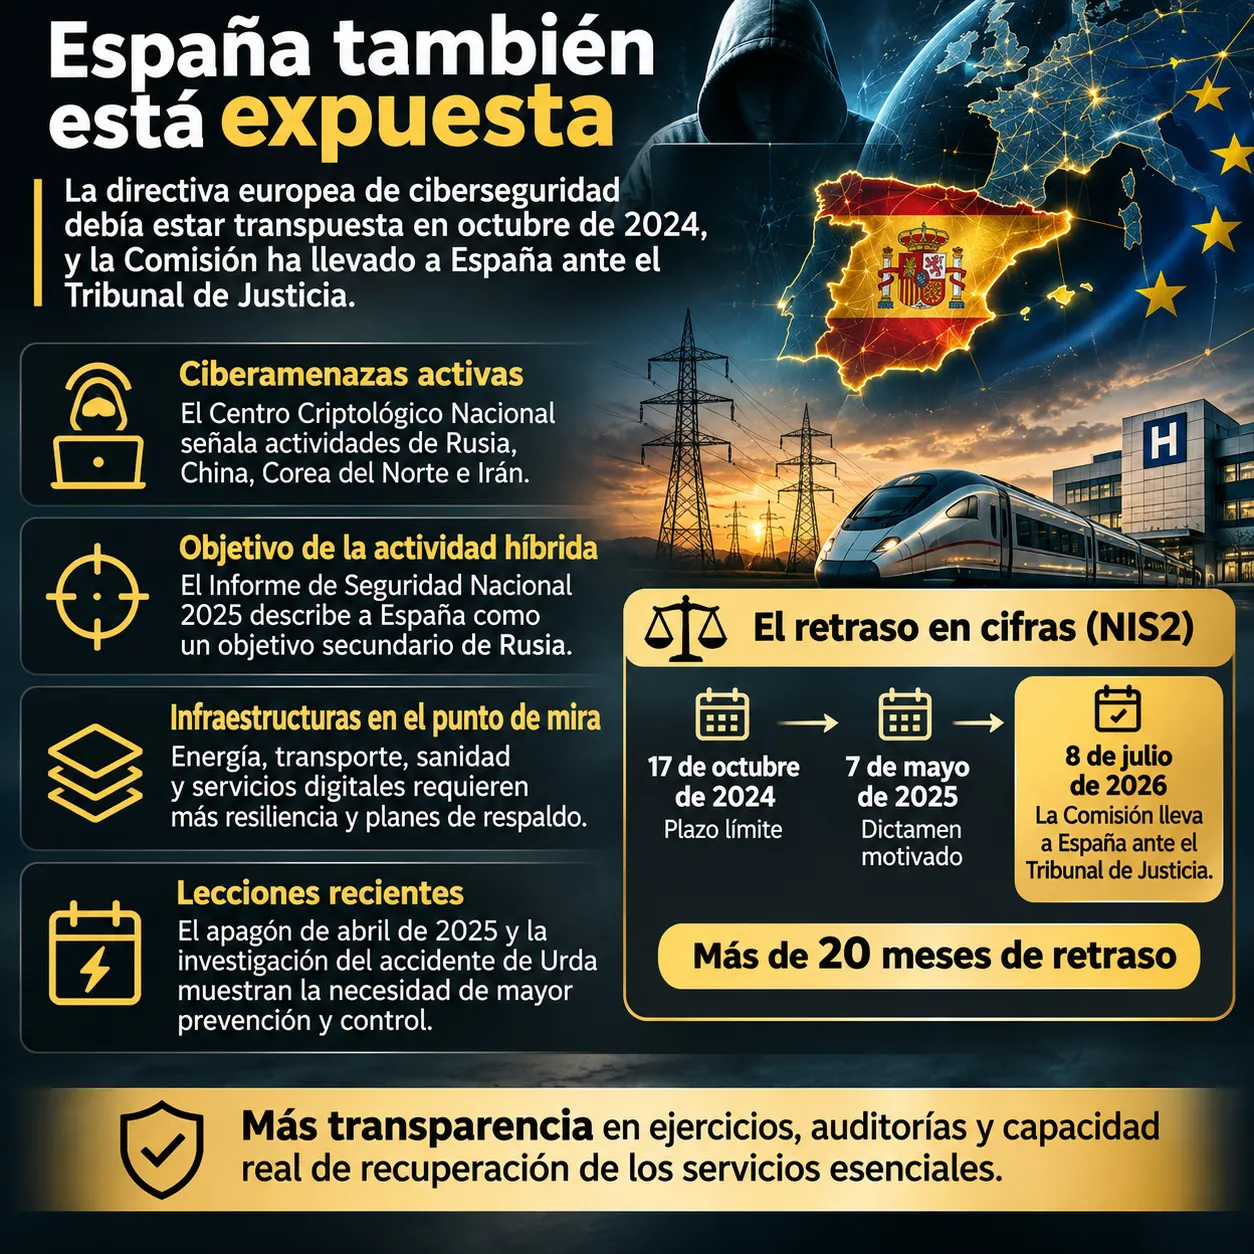
La directiva europea de ciberseguridad debía estar transpuesta en octubre de 2024 y la Comisión ha llevado a España ante el Tribunal de Justicia.
España forma parte de un sistema europeo de comunicaciones, transporte, energía y servicios digitales cuya seguridad depende de numerosos operadores públicos y privados, y su posición geográfica, sus conexiones internacionales y la importancia de sus infraestructuras convierten la protección de estos sectores en una cuestión de seguridad nacional.
El Centro Criptológico Nacional ha señalado en distintos informes actividades de ciberespionaje vinculadas a actores estatales de Rusia, China, Corea del Norte e Irán. Su edición de Ciberamenazas y Tendencias de 2025 destaca por su sofisticación a grupos como Volt Typhoon, asociado a China, Sandworm, asociado a Rusia, y Lazarus, asociado a Corea del Norte, y distintos análisis sitúan a España entre los países afectados por campañas de ciberactivismo. Estas clasificaciones dependen del periodo y de los incidentes contabilizados, y no equivalen a una medida general de sabotajes ni demuestran la responsabilidad directa de un Estado. El Informe Anual de Seguridad Nacional 2025 introduce un matiz que conviene retener, al describir a España como un objetivo secundario de la actividad híbrida rusa. Identificar países con capacidades para realizar estas operaciones no significa que sean responsables de cada incidente registrado en territorio español.
Hay una cuestión que merece mayor atención. Durante años, la digitalización de numerosos servicios se ha presentado principalmente como una mejora de eficiencia y competitividad, mientras la protección frente a fallos simultáneos, sabotajes o interrupciones prolongadas ha recibido una visibilidad pública mucho menor. La seguridad de un país depende también de su capacidad para mantener los servicios esenciales cuando fallan las tecnologías que normalmente los sostienen, y no hace falta un enemigo para comprobarlo.
El apagón peninsular de abril de 2025 demostró cómo una combinación de deficiencias técnicas y operativas puede desencadenar una interrupción de grandes proporciones sin que exista un ataque deliberado. Por su parte, la investigación sobre la seguridad ferroviaria tras el accidente de Urda plantea preguntas sobre el funcionamiento de las protecciones técnicas, la señalización y los procedimientos de circulación, cuyas responsabilidades concretas deben establecerse a partir de los registros y las conclusiones oficiales.
Una infraestructura ferroviaria, una red eléctrica o un sistema sanitario necesitan mecanismos de respaldo, procedimientos de contingencia y personal preparado para situaciones extraordinarias, sea cual sea su origen.
Europa ha aprobado nuevas directivas para reforzar la ciberseguridad y la resiliencia de las infraestructuras críticas, aunque su eficacia depende de que los Estados las incorporen a sus legislaciones y apliquen sus disposiciones. En España, la directiva NIS2 debía estar transpuesta el 17 de octubre de 2024, pero el Consejo de Ministros no aprobó el anteproyecto de Ley de Coordinación y Gobernanza de la Ciberseguridad hasta el 14 de enero de 2025. Tras el dictamen motivado de la Comisión Europea del 7 de mayo de 2025, el 8 de julio de 2026 se decidió llevar a España ante el Tribunal de Justicia de la Unión Europea, solicitando sanciones económicas por la falta de transposición completa. La directiva sobre resiliencia de las entidades críticas presenta otro incumplimiento, por el que la Comisión decidió llevar a España ante el mismo Tribunal el 29 de abril de 2026. Ambos procedimientos evidencian retrasos legislativos, aunque no significan que España carezca de normas y organismos de ciberseguridad anteriores a estas directivas.
Dato TecnoTimes. Entre la fecha límite de la directiva NIS2 y la decisión de llevar a España ante el Tribunal de Justicia transcurrieron más de veinte meses, un retraso que llevó a la Comisión Europea a solicitar sanciones económicas por falta de transposición completa. La obligación de adaptar la legislación no sustituye a las protecciones ya existentes, pero sí exige actualizarlas y coordinarlas.
En España sería razonable exigir mayor transparencia sobre los ejercicios de preparación, las auditorías de seguridad y la capacidad real de recuperación de los servicios esenciales, sin divulgar información técnica que pudiera facilitar ataques. La ciudadanía tiene derecho a conocer los riesgos generales y las medidas de protección disponibles sin depender de mensajes alarmistas ni de declaraciones oficiales excesivamente tranquilizadoras.
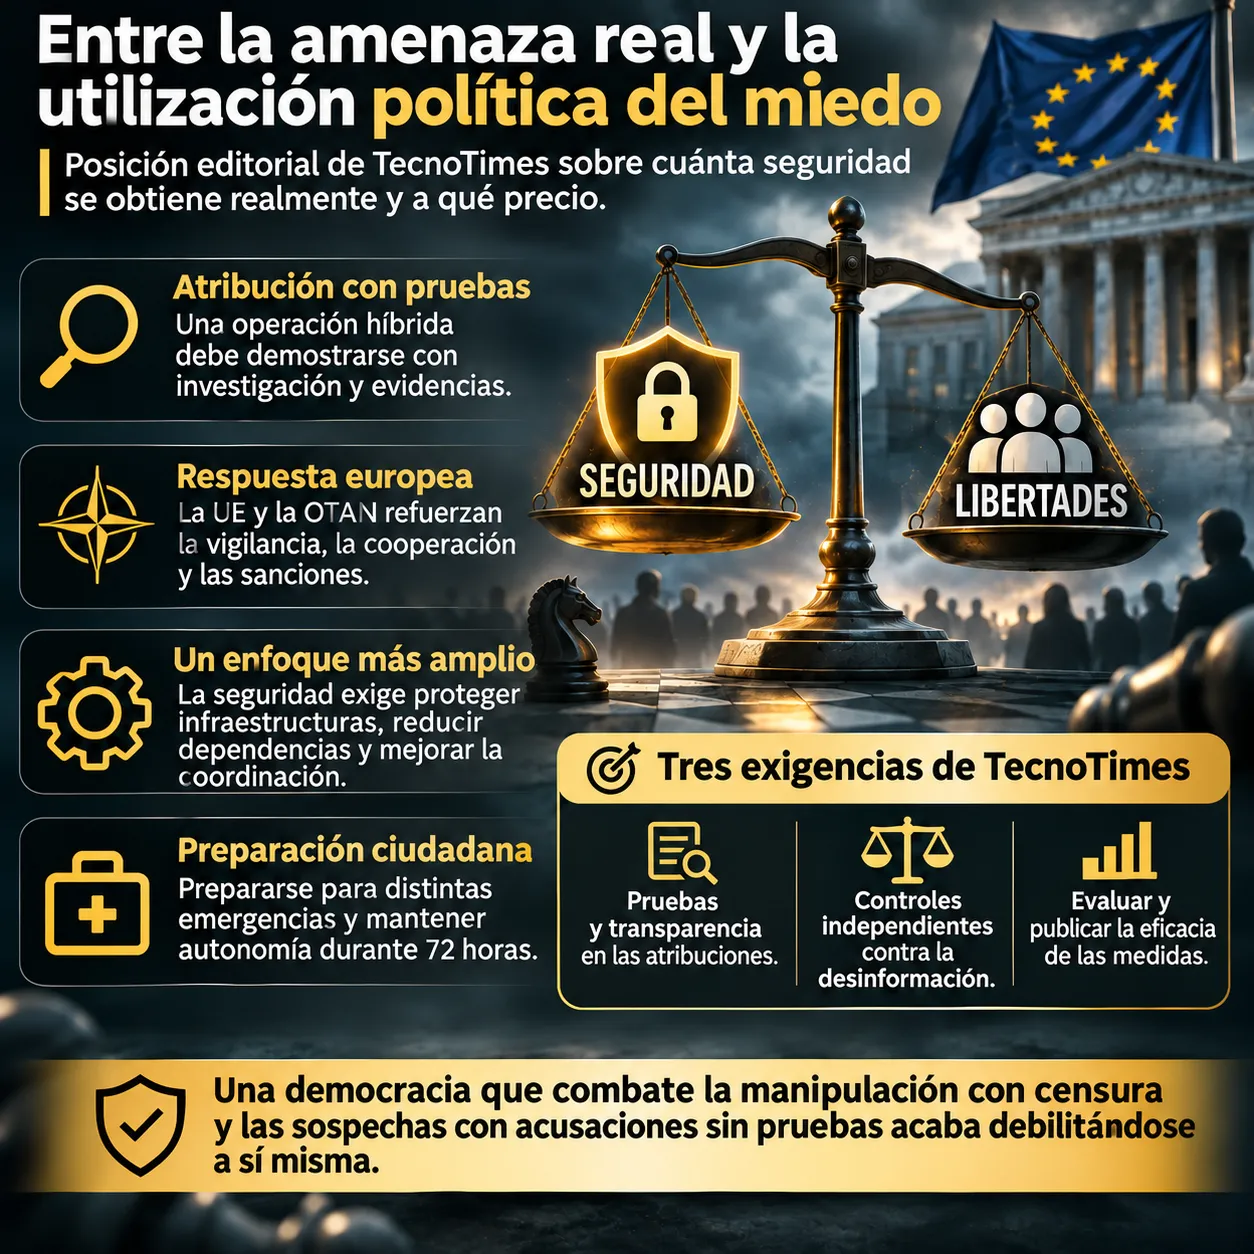
Entre la amenaza real y la utilización política del miedo.
Posición editorial de TecnoTimes sobre cuánta seguridad se obtiene realmente y a qué precio.
Las amenazas híbridas plantean un problema especialmente complejo porque muchas de sus manifestaciones pueden confundirse con incidentes ordinarios. Un ataque informático puede responder a intereses criminales, un incendio puede ser accidental y una campaña de críticas políticas puede surgir espontáneamente de una sociedad descontenta. Para demostrar que existe una operación híbrida coordinada es necesario investigar las conexiones entre los acontecimientos, identificar a los posibles responsables y comprobar que las acciones persiguen un objetivo estratégico común.
La Unión Europea y la OTAN han denunciado operaciones híbridas vinculadas a Rusia y han desarrollado mecanismos de vigilancia, cooperación y sanciones, entre ellos los equipos de respuesta rápida contra amenazas híbridas cuyo marco aprobó el Consejo en mayo de 2024. Estas advertencias deben tomarse en serio, especialmente cuando existen atribuciones oficiales respaldadas por investigaciones, y conviene recordar que la diferencia entre una atribución privada y una oficial no es retórica, como se vio cuando el FBI atribuyó a Corea del Norte el robo de más de 6.000 millones de dólares a Binance, un episodio analizado en nuestro artículo sobre el ataque a la plataforma. Aceptar la existencia de amenazas reales no obliga, sin embargo, a aceptar sin examen todas las interpretaciones de los gobiernos o de los organismos militares, porque las instituciones también tienen intereses políticos y sus evaluaciones deben someterse al mismo escrutinio que cualquier otra afirmación sobre seguridad internacional.
Existe además una contradicción que merece señalarse. Los Estados europeos anuncian nuevas inversiones en defensa y vigilancia mientras persisten importantes dependencias tecnológicas, energéticas e industriales que pueden convertirse en puntos vulnerables, y el retraso español con la directiva NIS2 es un ejemplo concreto de esa asimetría entre el discurso de la amenaza y el trabajo administrativo que la previene. Proteger Europa exige algo más que aumentar presupuestos militares. Requiere reforzar las infraestructuras civiles, mejorar la coordinación institucional, reducir dependencias estratégicas y garantizar que los ciudadanos reciben información fiable.
La preparación de la población también debería entenderse como una medida de protección civil ante distintas emergencias, desde apagones y fenómenos meteorológicos extremos hasta incidentes tecnológicos deliberados. La estrategia europea de preparación presentada por la Comisión en marzo de 2025, que recomienda a los hogares poder valerse por sí mismos durante setenta y dos horas, fue recibida en buena parte de la prensa como un aviso de guerra, cuando su planteamiento es el de cualquier plan de emergencias. Convertir cada recomendación preventiva en una advertencia bélica sería tan irresponsable como negar la necesidad de prepararse.
La posición de TecnoTimes, que es juicio editorial y no un hecho verificado, se resume en tres exigencias. La primera es que cualquier atribución pública de un incidente a una potencia extranjera vaya acompañada de las pruebas que la sostienen, o de una explicación de por qué no pueden divulgarse. La segunda es que las políticas contra la desinformación cuenten con controles independientes y garantías que impidan utilizarlas contra la crítica política legítima. La tercera es que la eficacia de las medidas se mida y se publique, porque la cuestión de fondo es cuánta seguridad se está consiguiendo realmente y qué mecanismos permiten comprobarlo sin sacrificar derechos fundamentales. El verdadero desafío consiste en mantener una sociedad capaz de resistir presiones externas sin renunciar a sus libertades, y en preservar la capacidad crítica que permite distinguir las amenazas demostradas de los discursos construidos alrededor de ellas.
Referencias.
Fuentes y documentación utilizada.
