
El robo de las firmas válidas.
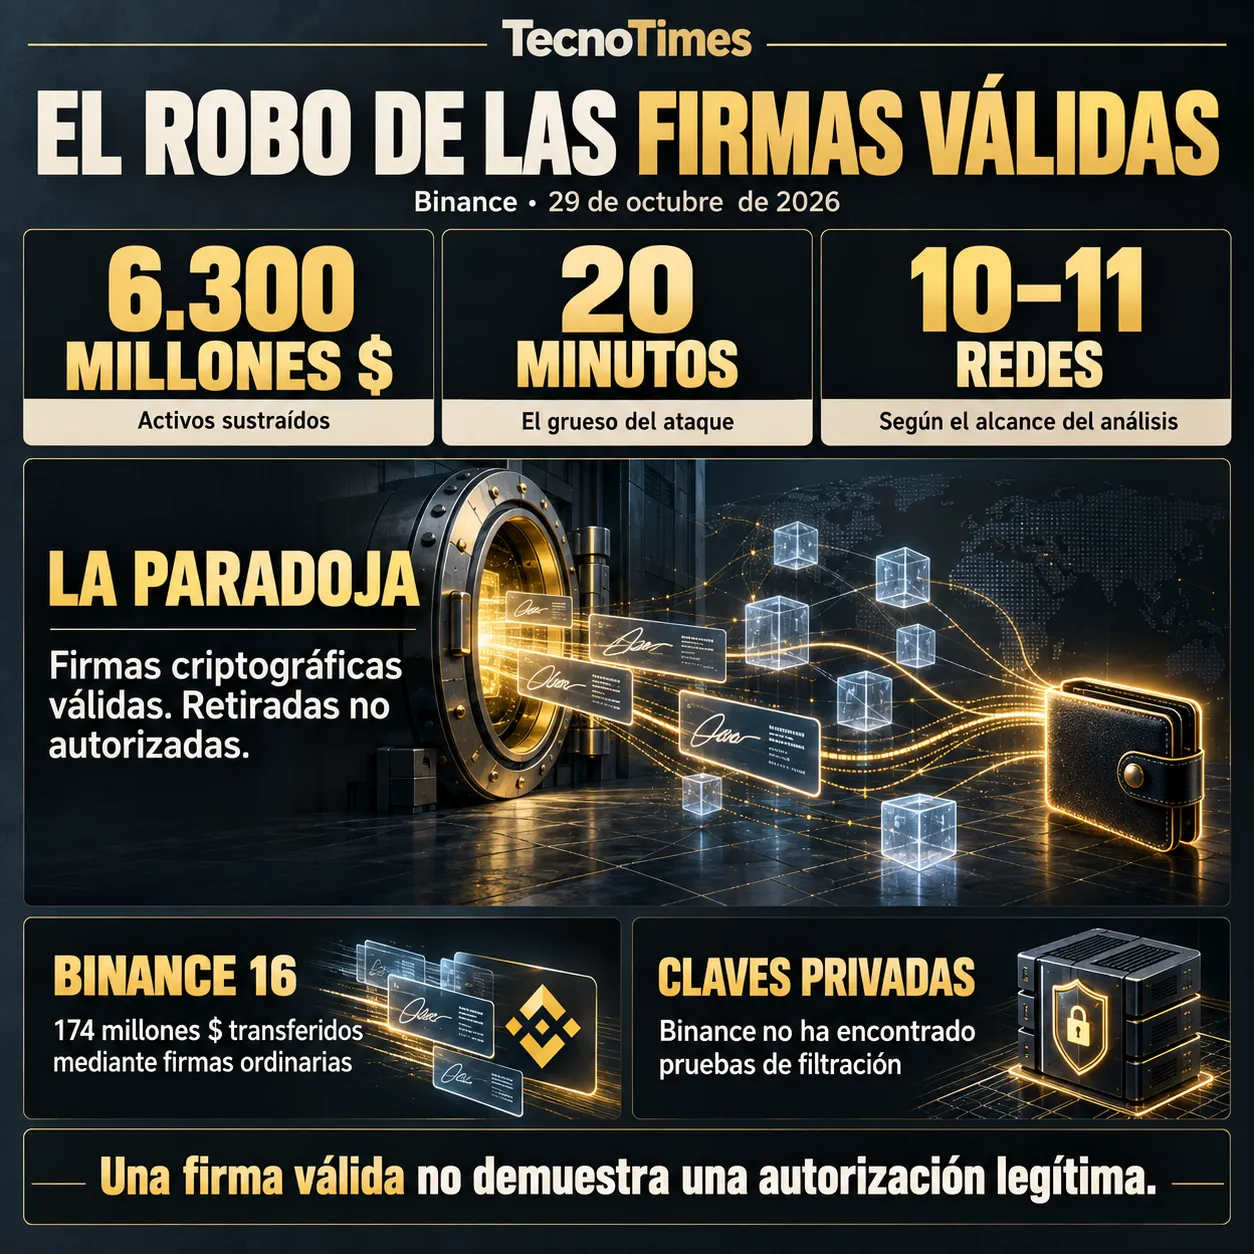
Un segundo monedero de Binance firmó con su propia clave 174 millones de dólares directos al atacante.
El 29 de octubre de 2026, en unos veinte minutos a partir de las 20:05 UTC, salieron de los monederos operativos de Binance alrededor de 6.300 millones de dólares. Es el mayor robo de criptoactivos registrado, por delante de los 1.500 millones que se llevaron de Bybit en febrero de 2025. Binance cifra el impacto en 6.300 millones, TRM Labs en 6.360, Chainalysis en unos 6.400 y Elliptic en 6.430, y las diferencias responden al perímetro de monederos, al momento de valoración y a las redes incluidas, no a un desacuerdo sobre lo ocurrido.
El dato que ordena todo lo demás es que Binance no ha encontrado pruebas de filtración de claves privadas, mientras las investigaciones han identificado transacciones con firmas criptográficamente válidas en múltiples cadenas de bloques. Elliptic contabiliza once redes afectadas y otros investigadores utilizan un perímetro de diez. Una firma válida demuestra que una operación cumple las condiciones criptográficas exigidas por la red, pero no acredita que la entidad propietaria de los activos haya autorizado empresarialmente su ejecución. Es una distinción comparable a la que TecnoTimes planteó al examinar qué queda verificado cuando una prueba formal compila, donde la validez de un procedimiento no resuelve necesariamente todas las cuestiones sobre el significado de aquello que se pretende demostrar.
La prueba más clara de eso no está en Ethereum, donde el atacante usó un mecanismo nuevo del que hablaremos después, sino en un segundo monedero. Según la reconstrucción de Elliptic, el identificado como Binance 16 envió unos 28.006 ETH y otros activos por valor de 174 millones de dólares directamente al atacante, firmados con su propia clave y sin ninguna delegación de por medio. La conclusión que extrae Elliptic es la que importa, que el atacante estaba en condiciones de dar instrucciones a la infraestructura de firma de Binance.
La preparación del ataque.
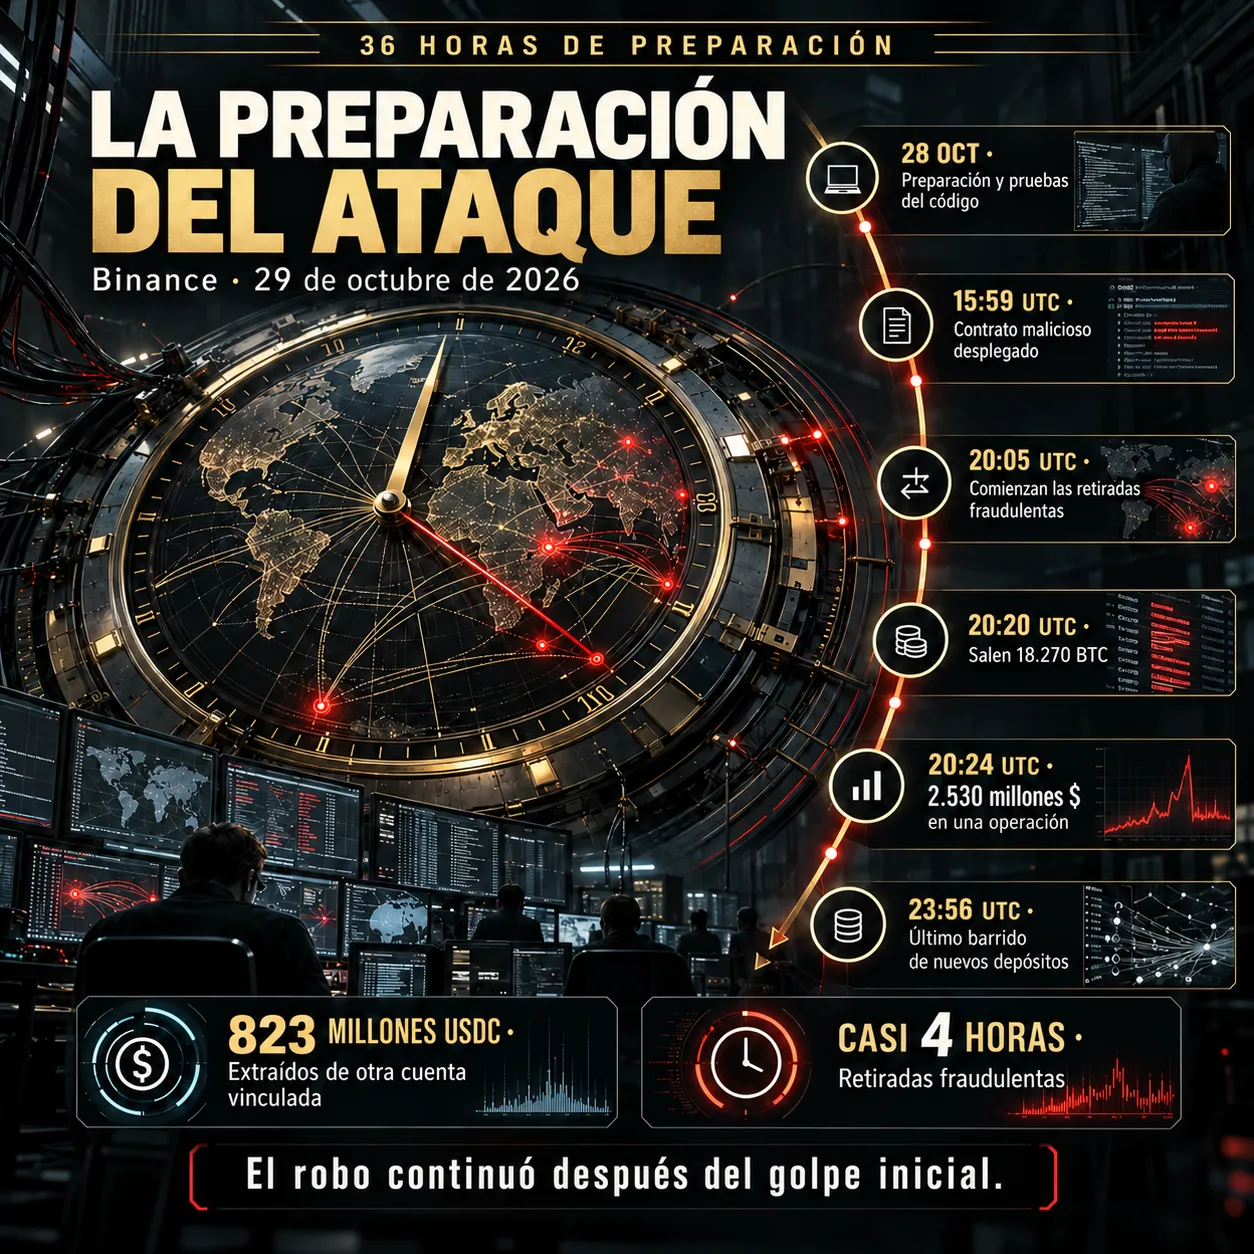
La cronología contrastada, incluida la hora a la que el atacante dejó de recoger depósitos ajenos.
TRM Labs sitúa el inicio de la preparación al menos 36 horas antes del robo. El 28 de octubre el operador financió un monedero de trabajo con retiradas pequeñas desde Tornado Cash. El 29 probó el código del ataque sobre tres monederos, ensayó la versión final ese mismo día y la instaló en un monedero operativo de Binance unas cuatro horas después del ensayo. El contrato que se usaría en Ethereum se había desplegado a las 15:59 UTC, más de cuatro horas antes de entrar en juego.
A las 20:05 empezaron las primeras transferencias no autorizadas, con operaciones en XRP Ledger entre ellas. A las 20:20 salieron 18.270 BTC y se activó la delegación preparada en Ethereum. A las 20:24:23 una única llamada movió 167.464 ETH y 63 activos de tipo ERC-20 desde el monedero afectado, con unos 1.610 millones en USDT como partida mayor, por un total aproximado de 2.530 millones de dólares. Tether y Circle empezaron a congelar monedas estables poco después de las 21:00, y Chainalysis fija el arranque de las congelaciones hacia las 21:14 UTC.
Aquí está lo que casi ninguna cronología publicada recoge y es la parte más desagradable del incidente. El robo no terminó a las 20:25. Elliptic documenta que el atacante utilizó los derechos de propietario del monedero comprometido sobre otro monedero de Binance para extraer 823 millones de USDC, y que volvió a barrer los depósitos nuevos que iban entrando en el monedero afectado cuatro veces más, la última a las 23:56 UTC. Durante casi cuatro horas, el dinero que los clientes seguían ingresando pasaba por una cuenta bajo control adversario.
Binance confirmó el incidente el 30 de octubre, suspendió retiradas y su codirector ejecutivo, Richard Teng, reconoció que la investigación había encontrado puntos de intrusión adicionales al portátil comprometido de un ingeniero de operaciones que la compañía había señalado al principio. Un acceso parcial que se convierte en capacidad ilimitada de disposición es exactamente el patrón que TecnoTimes describió al analizar cómo un solo fallo bien colocado puede arrastrar a una infraestructura entera.
El mecanismo EIP-7702.
La delegación siguió activa después del robo y por eso no hubo que firmar nada más.
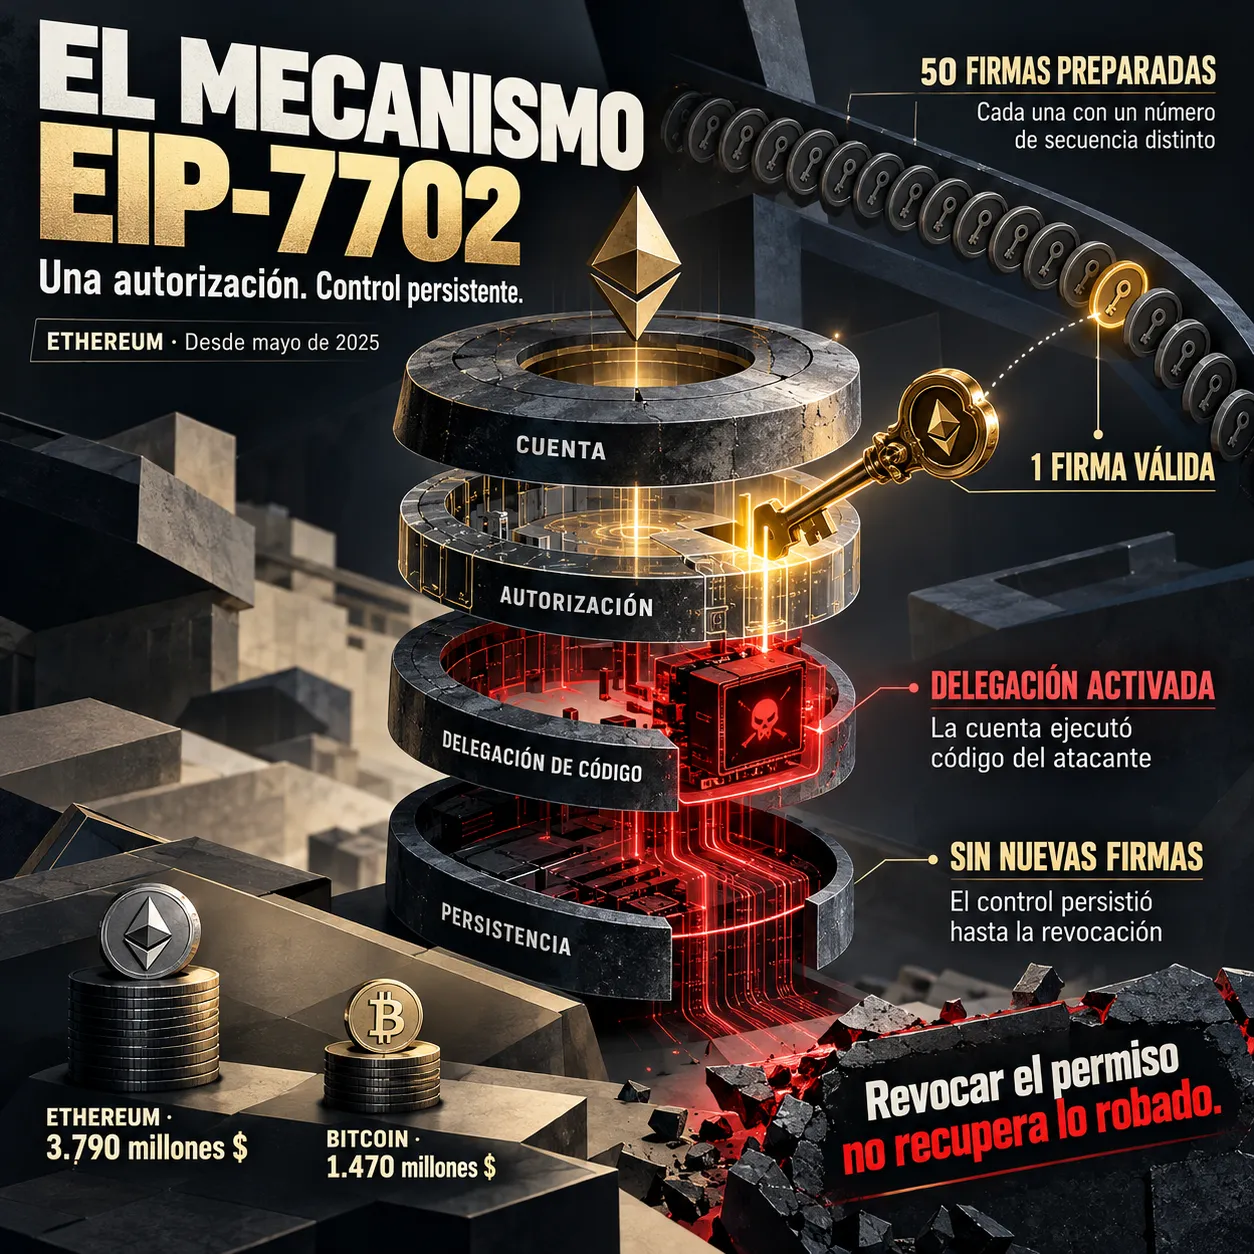
EIP-7702 es una mejora incorporada a Ethereum en mayo de 2025 que permite a una cuenta delegar su comportamiento en un contrato inteligente. Para autorizar esa delegación se utiliza una firma vinculada a un número de secuencia denominado nonce, que aumenta conforme la cuenta ejecuta nuevas transacciones. Este mecanismo impide reutilizar autorizaciones cuyo número ya no coincide con el estado de la cuenta. El problema para el atacante era que el monedero de Binance seguía procesando operaciones y su contador avanzaba continuamente, por lo que una autorización preparada con antelación podía dejar de ser válida antes de ejecutarse.
El atacante preparó cincuenta autorizaciones firmadas para valores consecutivos del número de secuencia del monedero, conocido como nonce, con el propósito de aumentar las posibilidades de que alguna coincidiera con el estado de la cuenta cuando se ejecutara la transacción. Una de ellas resultó válida y permitió delegar el comportamiento del monedero en un contrato malicioso cuyo código restringía las llamadas a la dirección controlada por el atacante. La operación revela una preparación técnica considerable, aunque todavía no se ha establecido públicamente cómo consiguieron obtener aquellas firmas.
La consecuencia técnica es la que explica las horas siguientes. Una vez establecida, la delegación permaneció en su sitio, así que el atacante no necesitó obtener ninguna firma nueva para seguir operando sobre esa cuenta. Binance la revocó más tarde, y una revocación detiene lo que viene pero no revierte nada de lo anterior.
Dato TecnoTimes. EIP-7702 explica la parte más voluminosa del robo y no el conjunto. Según la reconstrucción aproximada de Hacken, que no es una conciliación auditada, Ethereum concentró unos 3.790 millones y Bitcoin otros 1.470, seguidos de Tron con 628, XRP Ledger con 296, Solana con 96, el grupo de Arbitrum, Optimism y Base con 39, Avalanche con 28 y Polygon con 10. Esas ocho partidas suman 6.357 millones, una cifra que cae justo entre los totales de TRM y de Elliptic. En nueve de las diez redes no hubo delegación alguna, solo transferencias firmadas de forma ordinaria.
El destino de los fondos.
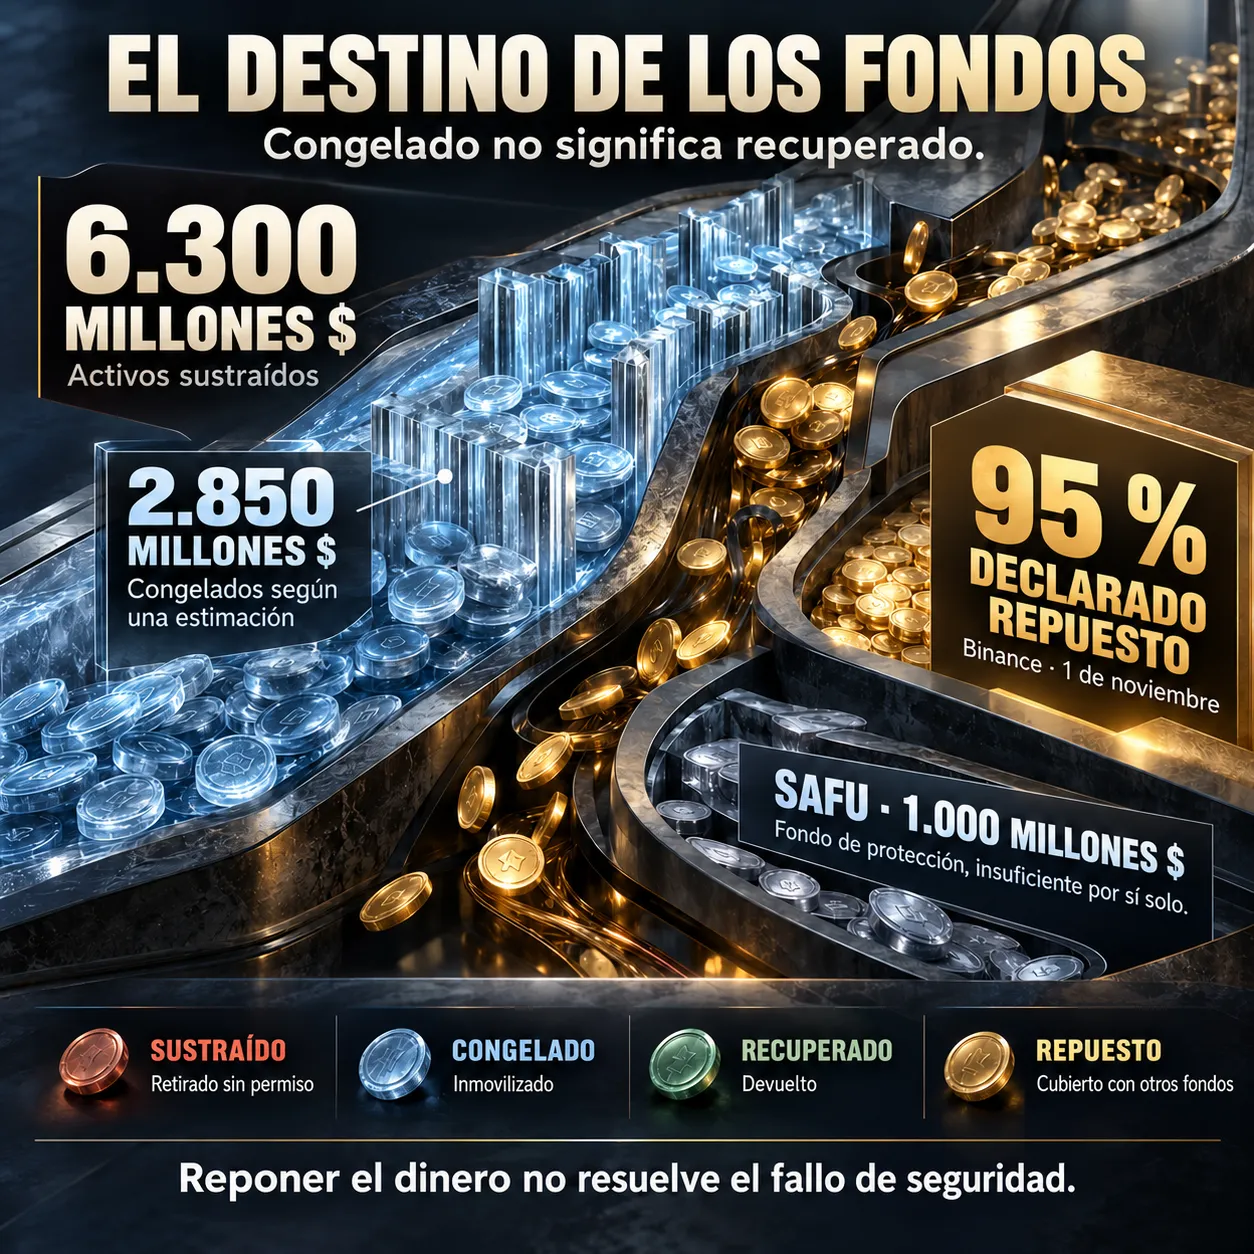
El fondo de seguros rondaba los mil millones y el agujero era seis veces mayor.
El informe que circula sobre este incidente hace bien en separar cuatro términos que la prensa mezcla, y conviene insistir en ellos. Sustraído es el activo retirado sin autorización. Congelado es el activo inmovilizado en una dirección o un contrato, que no está devuelto. Recuperado es el activo restituido al control legítimo. Repuesto es el activo que Binance aporta o compra para cubrir el déficit. Casi todo lo que se ha anunciado estos días pertenece a la primera y a la cuarta categoría.
Sobre lo congelado hay cuatro mediciones y todas rondan el mismo orden. TRM contabilizó unos 2.670 millones en monedas estables inmovilizadas por Tether, Circle, Ripple y World Liberty Financial, que llegan a unos 2.700 sumando la intervención del consejo de seguridad de Arbitrum. Elliptic verificó 2.850 millones, en torno al 44 % del total robado. Chainalysis habla de unos 2.800. Binance declara cerca de 3.000. La cifra que no aparece en ningún comunicado es la complementaria, y es la que cualquier lector quiere, porque restar 2.850 de 6.430 deja unos 3.580 millones sin inmovilizar. Molly White, que ha seguido el caso desde el primer día, estima lo efectivamente escapado entre 2.400 y 3.400 millones, aunque no detalla cómo llega a ese intervalo.
Sobre lo repuesto, el 31 de octubre Binance anunció haber cubierto cerca del 90 % de los activos afectados, frente a un 80 % en la actualización anterior, y lo hizo con una frase que vale la pena citar literalmente, que Binance absorberá el impacto financiero de estos fondos robados y no sus usuarios. El detalle de la procedencia responde la pregunta que el propio anuncio deja abierta. El dinero salió del balance de la compañía, que declaró haber reservado más de 6.340 millones en fondos propios, incluidos 5.000 millones en los criptoactivos afectados, y de la parte del fondo de seguros de futuros que excedía su tamaño exigido. El Fondo de Activos Seguros para los Usuarios (SAFU, por sus siglas en inglés), creado por Binance para afrontar pérdidas derivadas de incidentes de seguridad, se utilizaría solo parcialmente y la compañía se comprometió a restituir su dotación hasta aproximadamente 1.000 millones de dólares. El importe sustraído superaba en más de seis veces el valor de este fondo, lo que evidencia sus limitaciones para afrontar por sí solo un ataque de semejante magnitud.
La situación volvió a cambiar el 1 de noviembre, cuando Binance elevó al 95 % la proporción de activos afectados que declaraba haber repuesto. Sobre los 6.300 millones de dólares estimados inicialmente, el 5 % pendiente equivaldría aproximadamente a 315 millones, concentrados principalmente en activos de menor liquidez. La compañía anunció además la reanudación progresiva de las retiradas y publicó una instantánea de reservas correspondiente al 31 de octubre, aunque las pruebas criptográficas completas destinadas a facilitar su comprobación independiente estaban previstas para el 3 de noviembre. La reposición financiera constituye una medida de protección para los usuarios, pero no acredita por sí misma la recuperación del dinero sustraído ni demuestra que la causa técnica del incidente haya sido eliminada.
El blanqueo automatizado.
El FBI atribuyó el ataque el 31 de octubre y dos de las firmas que lo investigan discrepan sobre una prueba.
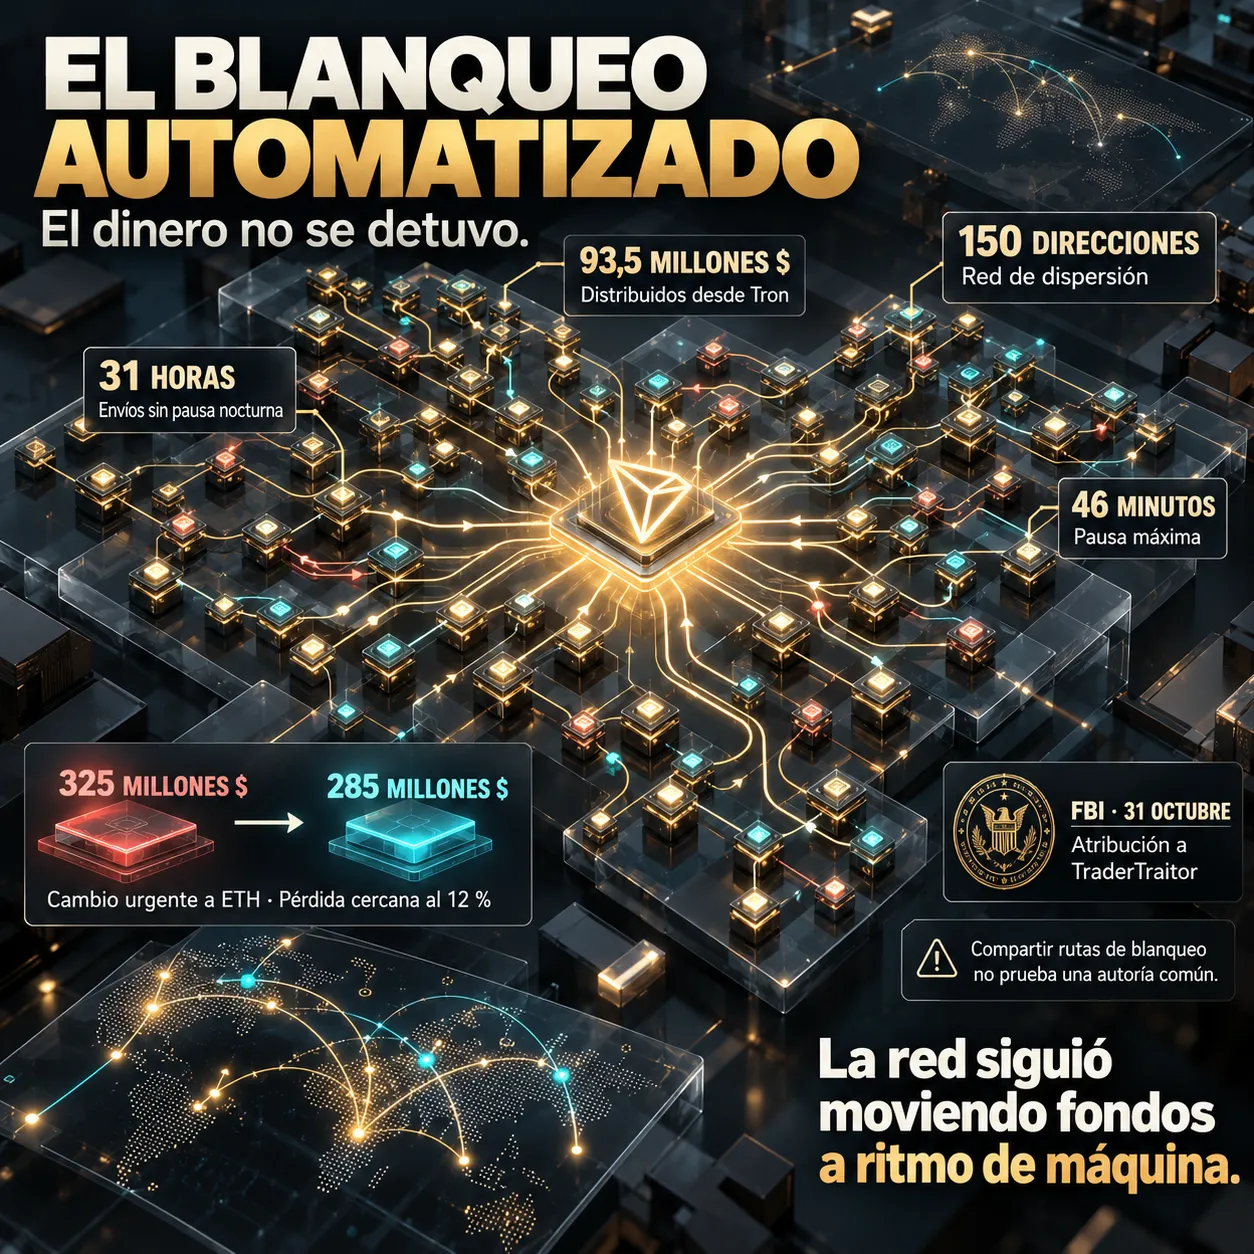
Mientras se discutía la reposición, el dinero se movía. Elliptic publicó el 31 de octubre un seguimiento con datos de las 08:11 UTC que describe algo poco habitual. Del monedero principal de distribución en Tron habían salido 93,5 millones de dólares hacia unas 150 direcciones, con un ritmo nocturno de entre tres y siete millones por hora y alrededor de cien intercambios en THORChain cada dos horas desde medianoche. Las rutas mayores detectadas eran THORChain con 25 millones, SunSwap con 5,3, Bitget Swap con 1,8 y USDT0 con 0,4.
Lo revelador es el patrón de comportamiento. El monedero principal envió fondos cada hora durante treinta y una horas seguidas, con una pausa máxima de 46 minutos. Las transferencias casi nunca se separaban menos de treinta segundos y las direcciones receptoras reenviaban en unos dos minutos. Un mismo importe de intercambio se repitió diecinueve veces. Cuando un puente rechazó depósitos, los fondos se reenviaron automáticamente al mismo destino desde direcciones nuevas. Elliptic concluye que el proceso es casi con seguridad automatizado, y lo presenta como una inferencia a partir de la cadencia y la repetición. El contraste que señala con el caso Bybit es elocuente, porque allí el blanqueo seguía horarios humanos de trabajo y aquí no se detiene nunca. Chainalysis añade dos firmas del mismo estilo, miles de transacciones y un gran número de direcciones inauguradas con un envío de exactamente un TRX.
Hay además un dato que mide la prisa del atacante en dinero. Chainalysis documenta que cambió 325 millones en monedas estables por 285 millones en ETH a lo largo de unos veinte minutos, y envió los 175 millones restantes en estables a direcciones de paso. Aceptar una pérdida cercana al 12 % por deslizamiento indica que escapar del bloqueo administrativo de los emisores valía más que el capital sacrificado, y explica por qué buscó refugio en ETH y BTC, que no tienen el mismo mecanismo de inmovilización por emisor.
La atribución cambió de categoría el 31 de octubre. Hasta ese día existían valoraciones privadas, con TRM declarando que emitía su juicio con alta confianza, Chainalysis presentándolo como una valoración de inteligencia y Elliptic limitándose a considerarlo probable. Ese sábado el FBI publicó un comunicado responsabilizando a TraderTraitor, unidad patrocinada por el Estado norcoreano, afirmando que los activos se estaban convirtiendo principalmente a Ethereum, pidiendo a plataformas y firmas de análisis bloquear las direcciones que facilitaba y advirtiendo de que esperaba un blanqueo posterior a través de finanzas descentralizadas y servicios de intercambio instantáneo. El mismo fin de semana, el presidente Donald Trump declaró que no se sabía si Corea del Norte estaba detrás. No he podido establecer qué declaración llegó primero.
Conviene registrar también que dos de las firmas que investigan el caso discrepan sobre una pieza de la prueba. Chainalysis sostiene que su indicio más fuerte es la mezcla en tiempo real de los fondos de Binance con los del robo a Bitget, también atribuido a Corea del Norte. Elliptic confirma esa coincidencia, apunta que la detectó primero el investigador ZachXBT, y advierte de que el solapamiento sigue siendo pequeño y de que las redes de blanqueo pueden prestar servicio a varios clientes, de modo que compartir lavandería no demuestra compartir autor. La atribución del FBI no anula esa objeción metodológica, la deja en otro plano.
Las responsabilidades pendientes.
Posición editorial de TecnoTimes sobre qué acredita una reposición y qué sigue pendiente.
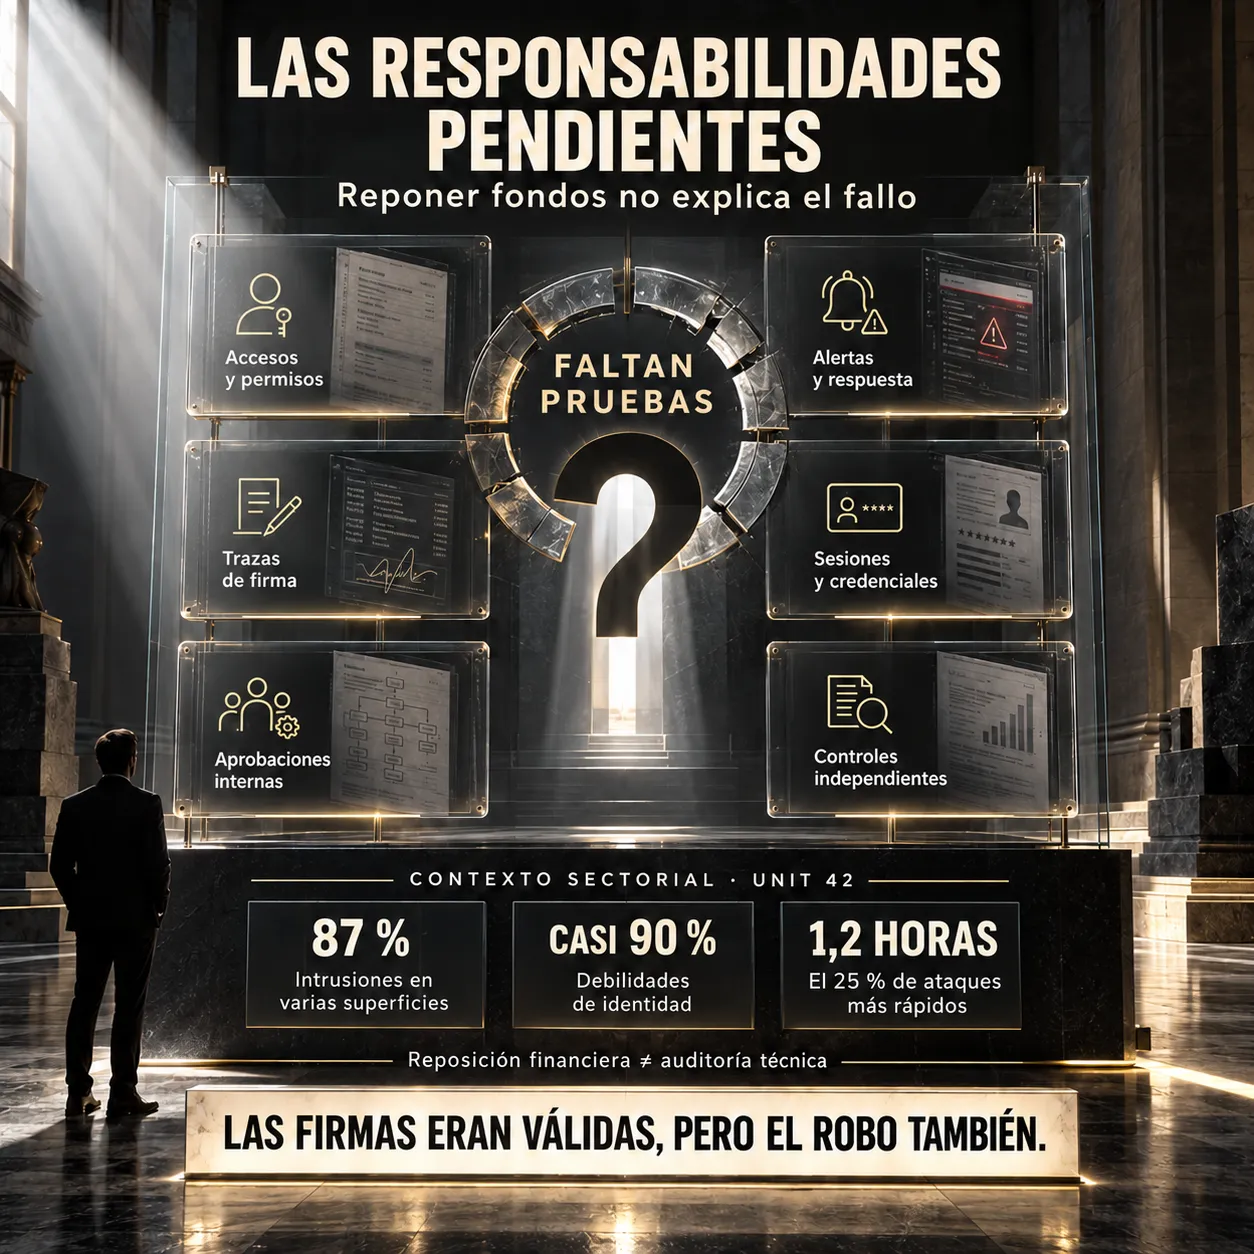
Falta todo lo que permitiría cerrar el caso técnicamente. Registros de autenticación, permisos de las cuentas de servicio, telemetría de contenedores, aprobaciones internas, trazas de firma, historial de alertas y evidencias de las acciones de respuesta. Sin ese material no se puede distinguir con rigor entre un robo de credenciales, una manipulación de solicitudes, un secuestro de sesiones y el compromiso de un servicio de firma, y por tanto tampoco se puede saber si lo que falló fue el diseño, la configuración, una excepción autorizada, la detección o la contención.
El informe anual de respuesta a incidentes de Unit 42, la división de Palo Alto Networks, ofrece el marco sectorial sin decir nada de este caso concreto. Publicado en febrero de 2026 sobre más de 750 investigaciones realizadas entre octubre de 2024 y septiembre de 2025, constata que el 87 % de las intrusiones afectaron a varias superficies de ataque y que las debilidades de identidad tuvieron un papel material en casi el 90 %. Añade una cifra que aquí resulta pertinente, el cuartil más rápido de las intrusiones llegó a la exfiltración en 1,2 horas, frente a 4,8 el año anterior. Veinte minutos es otro orden de magnitud, y el abismo entre la velocidad del ataque y la de la respuesta es lo que TecnoTimes describió al tratar el estado real de la ciberseguridad corporativa frente a su presupuesto.
La posición editorial de TecnoTimes parte de la necesidad de investigar cómo una intrusión informática pudo desembocar en transferencias fraudulentas de semejante magnitud y por qué los mecanismos de protección no consiguieron contenerlas. La identificación del acceso inicial será importante, pero también deberán examinarse los límites de autorización, los controles independientes y la respuesta ante operaciones extraordinarias. La reposición de los activos mediante recursos corporativos protege los intereses de los usuarios, aunque no sustituye la obligación de esclarecer las causas técnicas.
La gobernanza de Binance también merece atención. Changpeng Zhao, fundador de Binance, no puede desempeñar un papel activo en la empresa por los términos de su acuerdo judicial, y aun así publicó que los fondos de los usuarios estaban a salvo menos de una hora después del robo y que esperaba que quedaran cubiertos por completo. La observación es de Molly White y es pertinente al margen de si acertó en el pronóstico. Cuando quien tranquiliza al mercado es quien no debería tener voz operativa, la estructura formal que Binance anunció en enero de 2026 en Abu Dabi, con entidades separadas para intercambio, custodia e intermediación, queda como un organigrama cuya correspondencia con quien manda de verdad es precisamente lo que un regulador tendría que comprobar.
La investigación continúa abierta mientras los activos sustraídos siguen circulando por distintas redes. Binance ha publicado una nueva instantánea de reservas, aunque las pruebas criptográficas completas estaban previstas para el 3 de noviembre y todavía no se ha presentado una explicación definitiva sobre los controles de seguridad comprometidos. La reposición financiera permite afrontar las pérdidas, pero esclarecer sus causas exige una investigación técnica independiente y verificable.
Referencias.
Fuentes y documentación utilizada.
